თავდასხმაზე პასუხისმგებლობა ჯერ არავის აუღია და საქმეს საფრანგეთის პროკურატურა იძიებს.
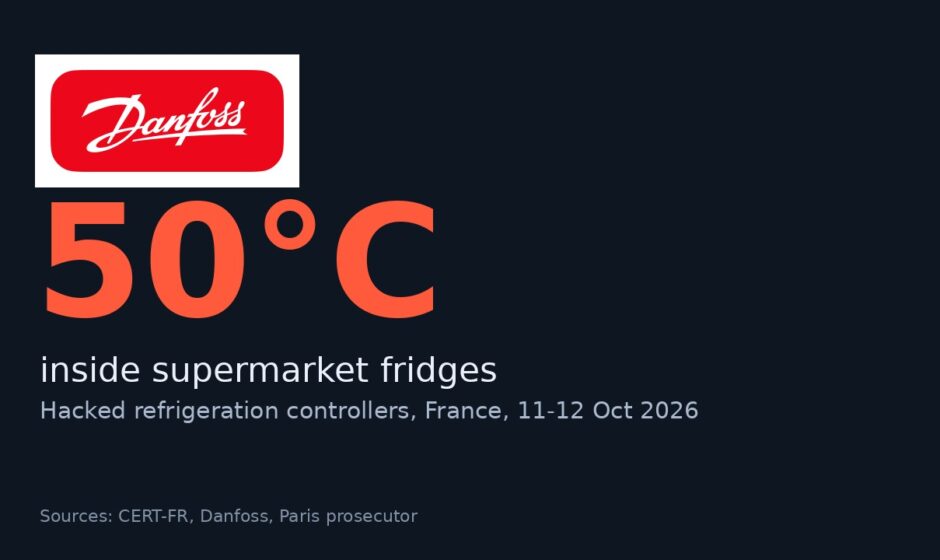
ჰაკერებმა საფრანგეთის სუპერმარკეტებში სამაცივრე სისტემები დისტანციურად გატეხეს და მაცივრები ღუმელებად აქციეს. 11-12 ოქტომბრის ღამეს თავდამსხმელებმა ტემპერატურა 50 გრადუსამდე აწიეს და გალღობის უწყვეტი რეჟიმი ჩართეს. შედეგად, ასობით მაღაზიამ გაფუჭებული პროდუქტი გადაყარა, პარიზის პროკურატურამ კი საკვების დიდი დანაკარგი და ხანძრის შემთხვევები დაადასტურა. ამ უცნაური კიბერშეტევის შესახებ საფრანგეთის კიბერუსაფრთხოების სააგენტო CERT-FR და ადგილობრივი მედია იტყობინებიან.
საფრთხე ინტერნეტში ჩართული ძველი მოწყობილობებიდან
როგორ გააცხელეს მაცივრები გარედან? სუპერმარკეტებში ტემპერატურას სპეციალური კომპიუტერული ბლოკები, ეგრეთ წოდებული კონტროლერები მართავს. დანიური Danfoss-ის სისტემები ინტერნეტში პირდაპირ იყო ჩართული, რათა ტექნიკოსებს პარამეტრები დისტანციურად შეემოწმებინათ. თავდამსხმელებმა სწორედ ეს ღია წვდომა გამოიყენეს. მაგალითად, Intermarché-ს ქსელში ტემპერატურა დაახლოებით ექვსი საათის განმავლობაში არ დაწეულა, მხოლოდ ორ მაღაზიაში კი 270,000 ევროს ღირებულების პროდუქტი განადგურდა.
Coopérative U-ს ხელმძღვანელმა Dominique Schelcher-მა მომხდარს X-ზე „უკიდურესი სიმძიმის“ და „უპრეცედენტო“ თავდასხმა უწოდა. ევროკავშირის სურსათის კომისარმა Christophe Hansen-მა კი აღნიშნა, რომ „საკვების იარაღად ქცევა რეალობად იქცა“.
ძველი მოდელები განახლების გარეშე
Danfoss-მა განმარტა, რომ დაზარალებულ მაღაზიებში ძირითადად მოძველებული მოდელები, AK-SM 800 და AK-SC 355 ეყენა. ამ მოწყობილობების მხარდაჭერა წლების წინ შეწყდა და ისინი უსაფრთხოების განახლებებს აღარ იღებდნენ. კომპანიის თქმით, ის მომხმარებლებს დიდი ხანია აფრთხილებდა სისტემების შეცვლის აუცილებლობის შესახებ, ახლა კი მაღაზიებს ეხმარება, რომ მოწყობილობები ინტერნეტის პირდაპირი წვდომიდან სასწრაფოდ გათიშონ.
ეს სისუსტე მოულოდნელი არ ყოფილა. ჯერ კიდევ 2026 წლის აგვისტოში, DEF CON-ის კონფერენციაზე, კომპანია Claroty-მ აჩვენა, რომ გატეხილ კონტროლერს გაგრილების გამორთვა და ეკრანზე ცრუ ტემპერატურის ჩვენება შეეძლო. მკვლევრებმა მაშინ ინტერნეტში დაუცველად დატოვებული 3,700-მდე ასეთი მოწყობილობა იპოვეს.
საფრანგეთის პრემიერ-მინისტრმა Sébastien Lecornu-მ საქმის გამოძიება კიბერუსაფრთხოების სააგენტო ANSSI-ს დაავალა. მომხდარზე პასუხისმგებლობა ჯერ არცერთ დაჯგუფებას არ აუღია. პარალელურად, ნიდერლანდურმა Ahold Delhaize-მაც განაცხადა უსაფრთხოების ინციდენტის შესახებ, თუმცა ამ ორ შემთხვევას შორის კავშირი ჯერ დაუდასტურებელია.
| პროგრამირებული ტემპერატურა | 50°C-მდე |
| დაზარალებული მაღაზიები სულ | დაახლოებით 500 |
| Intermarché | დაახლოებით 150 მაღაზია |
| Carrefour | დაახლოებით 80 მაღაზია (6,000-დან) |
| Netto | დაახლოებით 30 მაღაზია |
| ზარალი ჰაგენოს ორ მაღაზიაში | დაახლოებით 270,000 ევრო |
| ქსელში ღიად ნაპოვნი კონტროლერები | დაახლოებით 3,700 |
წყარო: CERT-FR | Cooling Post (Danfoss statement) | The Guardian | Infosecurity Magazine
ეს სტატია შეიქმნა AI ხელსაწყოებით, პროცესში ადამიანის ჩართულობა დაახლოებით 10%-ია.