დაზარალებულებს ბმულზე დაჭერაც კი არ დასჭირვებიათ; ვირუსი მოწყობილობაში პირდაპირ სარეკლამო ქსელიდან შეიჭრა.
Citizen Lab-მა ახალ ანგარიშში გამოავლინა სქემა, რომლის საშუალებითაც მთავრობებთან დაკავშირებული ჯაშუშური პროგრამები სამიზნე კომპიუტერებს ონლაინრეკლამების მეშვეობით აინფიცირებდნენ. ტორონტოს უნივერსიტეტის მკვლევართა ცნობით, ისრაელში ბაზირებული კომპანია Discover-Tech ფორმალურად სარეკლამო სერვისს ყიდდა, რეალურად კი საკუთარი პლატფორმით, Controlium-ით, ციფრულ რეკლამებსა და ჯაშუშური პროგრამების შემქმნელებს შორის დამაკავშირებელ ხიდად მუშაობდა. ამ გზით ისეთმა მწარმოებლებმა, როგორებიც Candiru და Bindecy არიან, მოწყობილობებზე წვდომა zero-click მეთოდით მოიპოვეს. zero-click გულისხმობს შეტევას, როდესაც მომხმარებელს არც საეჭვო ბმულის გახსნა სჭირდება და არც რაიმე ფაილის ჩამოტვირთვა; სისტემა უბრალოდ ვებგვერდის ჩატვირთვისთანავე ზიანდება.
ყველაზე მასშტაბური დოკუმენტირებული სამიზნე Al Jazeera გახდა. Citizen Lab-ის მონაცემებით, 2024 და 2025 წლებში მედიაკომპანიის სულ მცირე 45 Windows კომპიუტერი Candiru-ს ჯაშუშური პროგრამით სწორედ მავნე რეკლამების ჩვენების შემდეგ დაინფიცირდა. ანგარიშში დაკონკრეტებული არ არის, თუ რომელმა მთავრობებმა შეუკვეთეს ეს შეტევა.
როგორ გაიშიფრა ქსელი
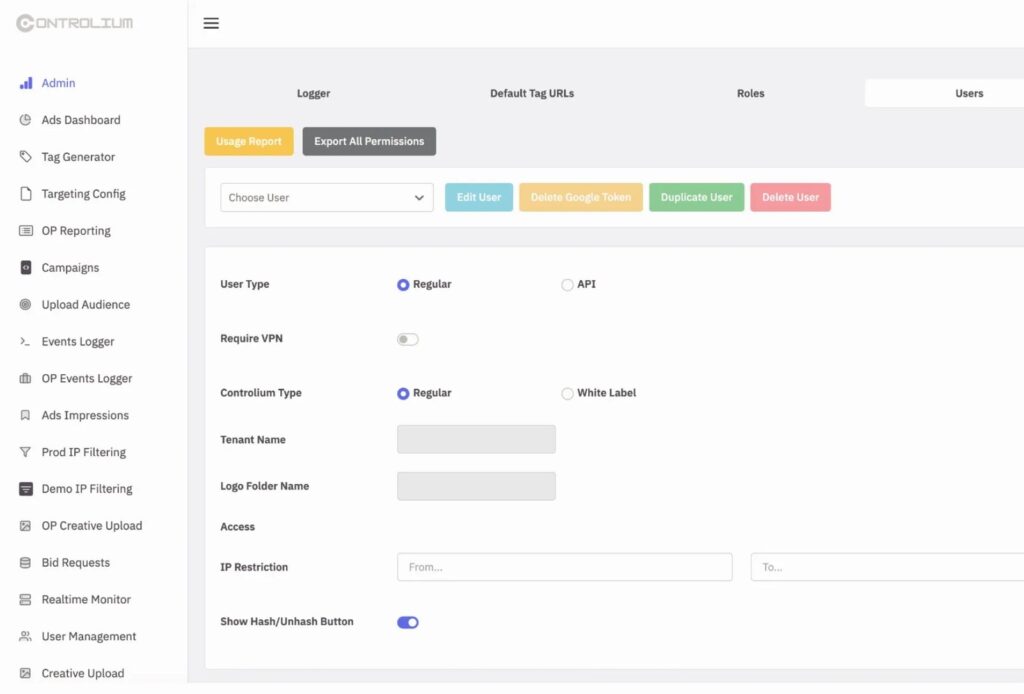
მკვლევრებმა სისტემის კვალს თავად პლატფორმის უსაფრთხოების ხარვეზების მეშვეობით მიაგნეს. Controlium-ის საწყისი კოდი შესვლის გვერდებზე დაუცველად იყო განთავსებული, რის გამოც მკვლევრებმა სამართავი პანელი სისტემაში ავტორიზაციის გარეშეც ააწყვეს. ღია ჩანაწერებში პირდაპირ გამოჩნდნენ Candiru-სა და Bindecy-ს თანამშრომლები. 2026 წლის მარტიდან ივნისამდე პერიოდის მილიარდობით სარეკლამო ჩანაწერის ანალიზმა აჩვენა, რომ სისტემა ათიათასობით საიტსა და აპლიკაციაში მოქმედებდა.
მავნე რეკლამები სამხედრო, სამთავრობო და კრიტიკული ინფრასტრუქტურის ქსელებშიც ფიქსირდებოდა, თუმცა ყველა მათგანში დაინფიცირების ფაქტი დადასტურებული არ არის. კვლევის პარტნიორმა კომპანია Confiant-მა მსგავსი სარეკლამო აქტივობა IAEA-სა და ICC-ის ქსელებშიც შენიშნა.
როგორ უნდა დავიცვათ თავი
როგორც Citizen Lab-ის მკვლევარმა Bill Marczak-მა განმარტა, ეს არის პირველი უტყუარი ტექნიკური მტკიცებულება იმისა, რომ მთავრობების მიერ გამოყენებული zero-click ჯაშუშური პროგრამა მსხვერპლს ჩვეულებრივი ონლაინრეკლამებით აღწევს.
რისკის ჯგუფში მყოფ მომხმარებლებს მკვლევრები ურჩევენ, გათიშონ სარეკლამო თრექინგი ან გამოიყენონ სარეკლამო ბლოკერები. დეტალური ტექნიკური ანალიზისთვის მკითხველს შეუძლია გაეცნოს Citizen Lab-ისა და TechCrunch-ის სრულ მასალებს.
| დადასტურებული ინფიცირება Al Jazeera-ში | მინიმუმ 45 Windows კომპიუტერი |
| გაანალიზებული მონაცემები | მილიარდობით სარეკლამო ჩანაწერი |
| შესწავლილი პერიოდი | მარტი-ივნისი 2026 |
| თავდასხმის ტიპი | zero-click შეტევა ონლაინ რეკლამებით |
წყარო: TechCrunch
ეს სტატია შეიქმნა AI ხელსაწყოებით, პროცესში ადამიანის ჩართულობა დაახლოებით 10%-ია.