ჩინურენოვანი თაღლითური ხელსაწყოების ქსელი მსოფლიოს ათიათასობით ორგანიზაციას უტევს და მასშტაბებს სწრაფად ზრდის.
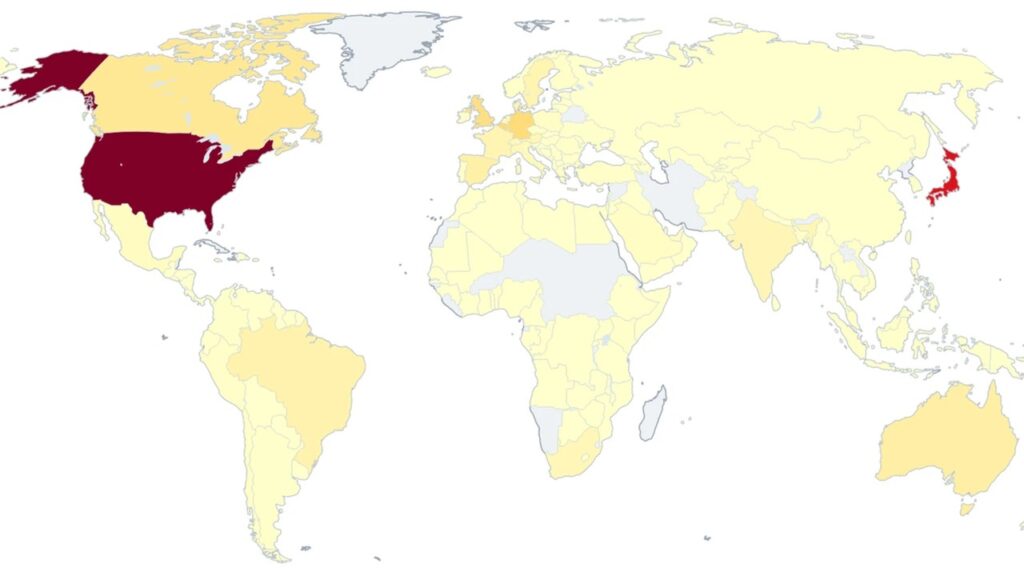
Microsoft-მა და კიბერუსაფრთხოების კომპანია Resecurity-მ გამოავლინეს ჩინურენოვანი ონლაინმაღაზია YAM Store, რომლის მზა ფიშინგნაკრებების მეშვეობითაც თავდამსხმელებმა 2026 წლის იანვრიდან მოყოლებული 1 მილიარდზე მეტი ყალბი იმეილი და SMS გააგზავნეს. როგორც Microsoft Threat Intelligence-ისა და Digital Crimes Unit-ის ერთობლივი ანგარიშიდან ირკვევა, ამ იერიშების სამიზნე მსოფლიოს მასშტაბით 75 000-ზე მეტი ორგანიზაცია გახდა. შეტევების ძირითადი ტალღა აშშ-სა და იაპონიაზე მოდის, თუმცა გეოგრაფია გაცილებით ფართოა.
ვინ დგას სქემის უკან
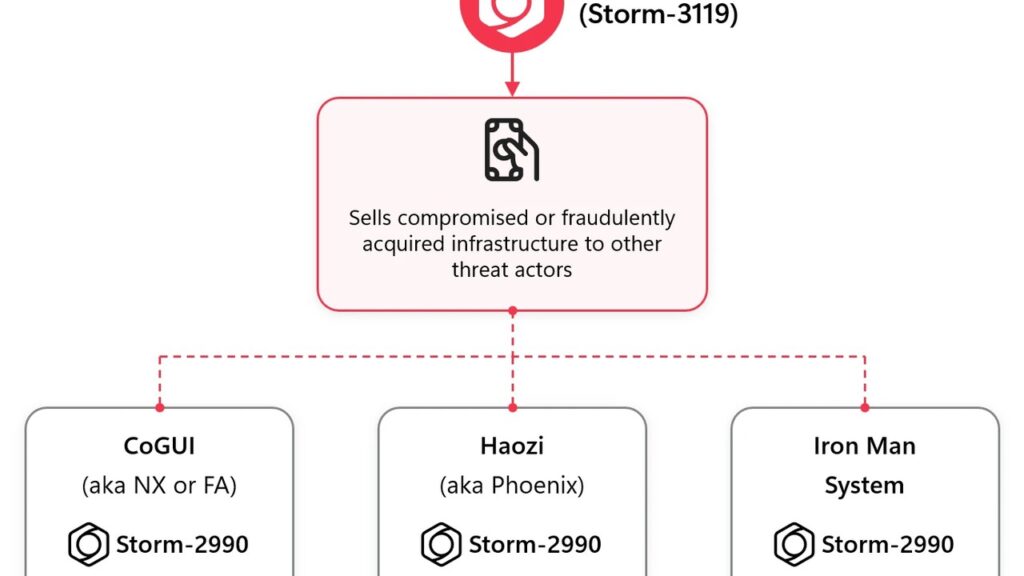
საქმე გვაქვს ორგანიზებულ კრიმინალურ ინფრასტრუქტურასთან, სადაც როლები მკაცრადაა განაწილებული. ჯგუფი Storm-3119 უშუალოდ მართავს პლატფორმა YAM Store-ს და მზა ინსტრუმენტების შუამავალ გამყიდველად მუშაობს. მეორე დაჯგუფება, Storm-2990, თავად ქმნის ამ პროგრამულ ნაკრებებს. მათ მიერ შექმნილ ხელსაწყოებს შორისაა CoGUI (ცნობილი როგორც NX ან FA), Haozi (იგივე Phoenix) და Iron Man System, რომლის რეკლამირებაც 2026 წლის ივნისიდან დაიწყო.
როგორ მუშაობს შავი ბაზარი
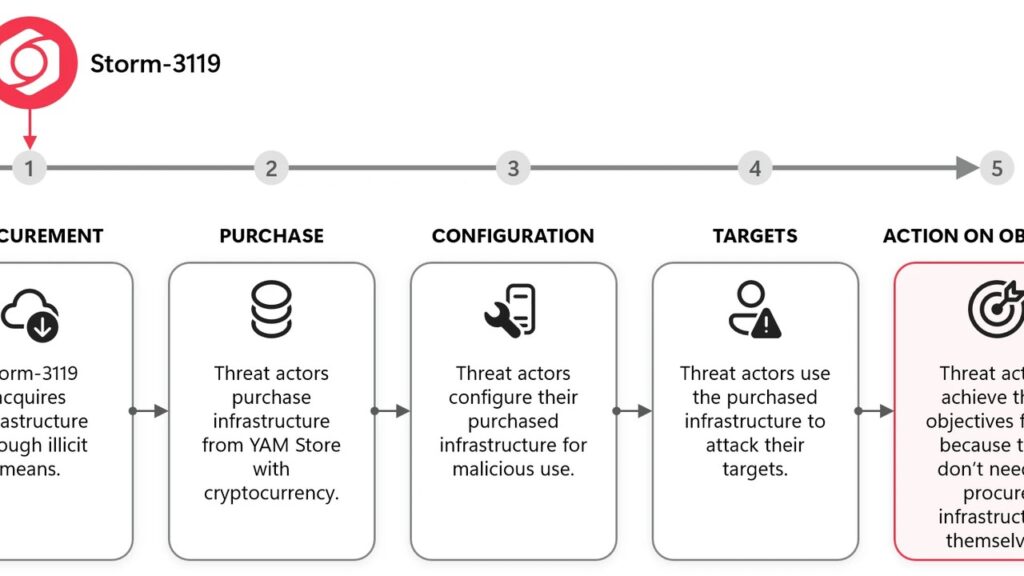
მყიდველები მზა ფიშინგნაკრებებს YAM Store-ისა და Telegram-ის საშუალებით იძენენ, ანგარიშსწორება კი კრიპტოვალუტით, მათ შორის USDT-ითა და Ethereum-ით ხდება. ეს მიდგომა მასშტაბური თაღლითობის დაწყების ბარიერს უკიდურესად ამცირებს. დამწყებ კრიმინალსაც კი აღარ სჭირდება კოდის წერა: ის ყიდულობს გამზადებულ გვერდებს და მომხმარებლებს ყალბი ბანკების, საფოსტო სერვისების, Amazon-ის, ჯანდაცვის სისტემებისა თუ საპატრულო ჯარიმების სახელით წერილებს უგზავნის.
როგორ უნდა დაიცვათ თავი? გამოსავალი სტანდარტული კიბერჰიგიენის წესების გამკაცრებასა და ცნობილი საეჭვო მისამართების დროულ დაბლოკვაშია. Microsoft-მა თავის ოფიციალურ ბლოგში უკვე გამოაქვეყნა რეკომენდაციები და ტექნიკური დეტალები, რომელთა დახმარებითაც ორგანიზაციებს საფრთხის ამოცნობა შეუძლიათ.
| გაგზავნილი შეტყობინებები | 1 მილიარდზე მეტი (2026 წლის იანვრიდან) |
| დაზარალებული ორგანიზაციები | 75 000-ზე მეტი მსოფლიოში |
| ანგარიშსწორების ვალუტა | USDT, Ethereum |
| ძირითადი სამიზნე ქვეყნები | აშშ, იაპონია |
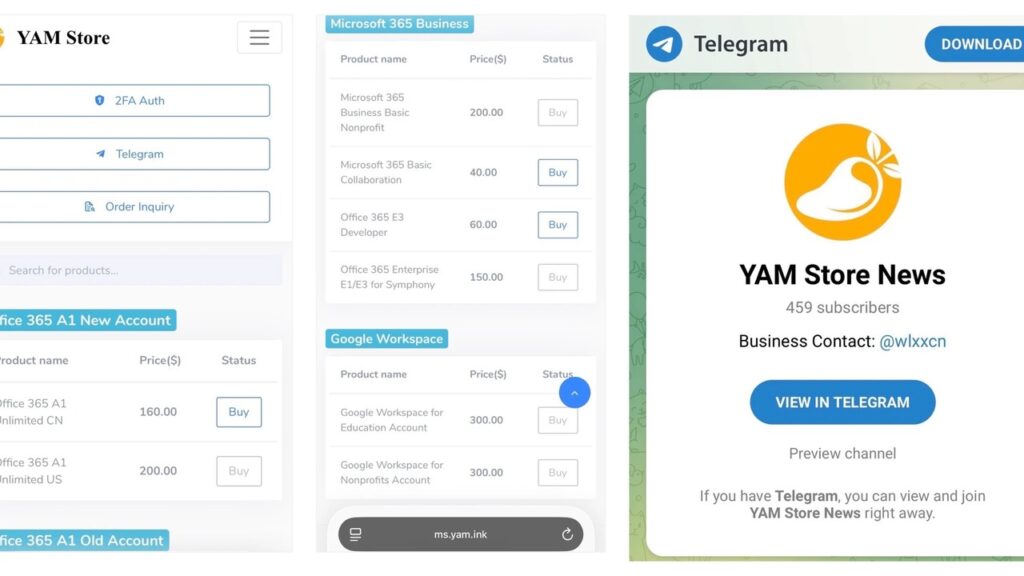
წყარო: Microsoft Security Blog
ეს სტატია შეიქმნა AI ხელსაწყოებით, პროცესში ადამიანის ჩართულობა დაახლოებით 10%-ია.