Discord თავად არ გატეხილა, ხოლო გავრცელებული 28-მილიონიანი რიცხვი მომხმარებელთა პაროლებს კი არა, მხოლოდ ID-ებსა და სახელებს გულისხმობს.
ფრანგული კომპანია Tellter SAS-ის Discord-ზე მომუშავე პოპულარული ბოტი Double Counter შაბათს, 4 ოქტომბერს ერთმა თავდამსხმელმა გატეხა. ეს არის მესამე მხარის აპლიკაცია, რომელიც ავტომატურად ამოწმებს სერვერის ახალ წევრებს, რათა დაბლოკოს ყალბი, დამატებითი ანგარიშები, VPN-ები და კოორდინირებული სპამ-შეტევები. კომპანიის ოფიციალური ანგარიშის თანახმად, თავდამსხმელმა ქსელში შეაღწია ძველი, გამოუყენებელი OVH სერვერის მეშვეობით, სადაც ჯერ კიდევ მუშაობდა საჯაროდ ხელმისაწვდომი Metabase ანალიტიკის ხელსაწყო. ამის შემდეგ თავდამსხმელმა ბოტის ტოკენი მოიპოვა და დაახლოებით 50 დიდ სერვერზე საკუთარი Discord სერვერის მოსაწვევები დააგზავნა.
რა მოხდა და რა გაჟონა
ინციდენტის მიმდინარეობისას თავდამსხმელმა მონაცემთა ბაზიდან დაახლოებით 12 GB მოცულობის მონაცემები დააკოპირა. ხშირად ნახსენები 28 მილიონი დაზარალებული ანგარიში რეალურად იმას ნიშნავს, რომ ნაწილობრივ დაკოპირდა მომხმარებელთა Discord ID ნომრები და სახელები. კომპანია ამ მონაცემებს გაჟონილად მიიჩნევს. გარდა ამისა, გაჟონილად ითვლება დაახლოებით 27 მილიონი ანგარიშის IP მისამართი და მიახლოებითი ადგილმდებარეობა, რადგან Tellter-მა კოპირების პროცესი შუაში შეწყვიტა და ამ ეტაპზე ზუსტად ვერ ადგენს, თუ რომელი ჩანაწერები გავიდა სისტემიდან.
ასევე დაკოპირდა დაახლოებით 1 მილიონი ელფოსტის მისამართი, რომლებიც ძირითადად Doogle-ის სერვისის მომხმარებლებს ეკუთვნის. ძალიან მნიშვნელოვანია აღინიშნოს, რომ 15 მილიონი VPN-ის დეტექციის ჟურნალი არ დაკოპირებულა, შესაბამისად, ისინი არც გაჟონილა. მომხმარებელთა Discord პაროლები უსაფრთხოდაა, რადგან Double Counter მათ საერთოდ არ ინახავდა.
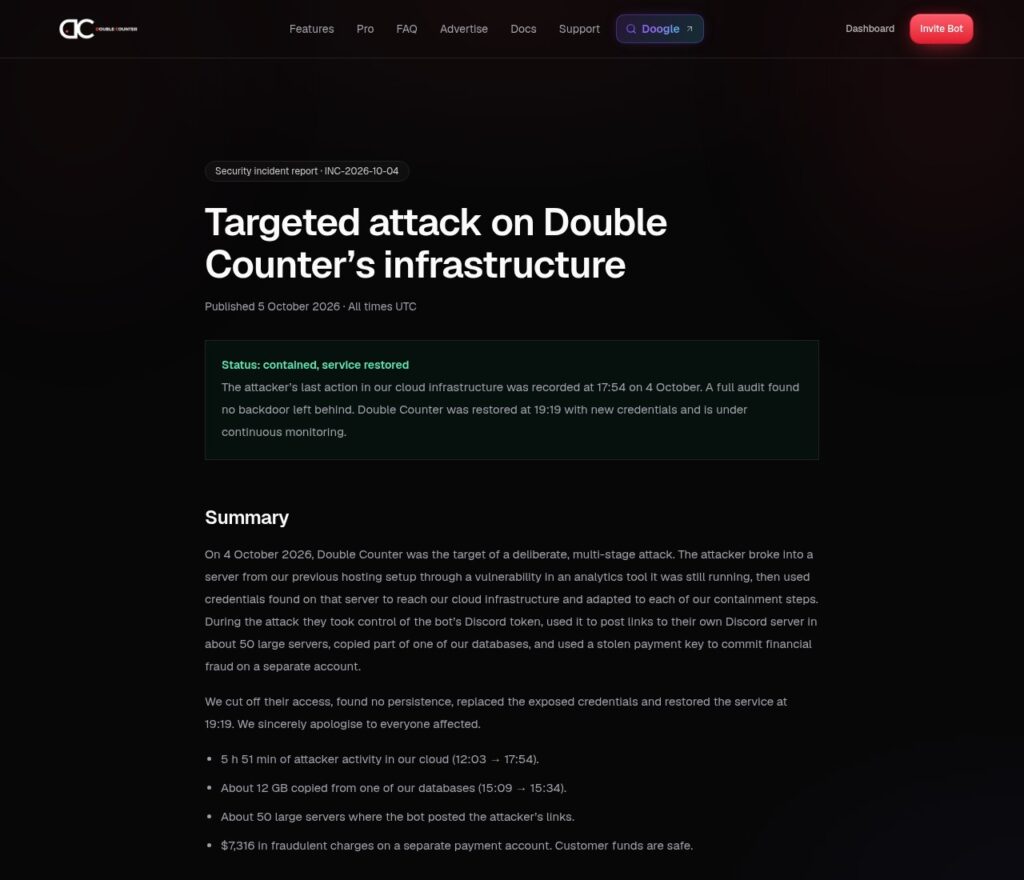
ზოგიერთმა უცხოურმა მედიასაშუალებამ ფინანსური ზარალის მასშტაბები გააზვიადა. რეალურად, მომხმარებელთა საკრედიტო ბარათები არავის მოუპარავს და ბარათის ნომრები არ გაჟონილა. თავდამსხმელმა მხოლოდ Tellter-ის მეორე პროდუქტის, Atis-ის Stripe საგადახდო გასაღები გამოიყენა ბოროტად და თანხა, ჯამში, 3 ბარათიდან ჩამოაჭრა. აქედან 7,316 დოლარი თავად Tellter-ის კორპორაციულ ბარათს ჩამოეჭრა, ხოლო ორ მომხმარებელს მხოლოდ 3 და 15 დოლარი, რაც მათ უკვე უკან დაუბრუნდათ.
ინციდენტი მნიშვნელოვანია იმით, რომ უსაფრთხოების ბოტი, რომელიც თავადვე იცავდა სერვერებს არაკეთილსინდისიერი პირებისგან, შეტევის მთავარ იარაღად იქცა. ამის მიზეზი კლასიკური მივიწყებული ინფრასტრუქტურა აღმოჩნდა: ძველი სერვერი და მასზე შენახული ქლაუდის ადმინისტრატორის წვდომის გასაღებები. მიუხედავად იმისა, რომ ქლაუდზე თავდასხმის დროს კომპანიამ ბოტის ტოკენი განაახლა, ამან შედეგი არ გამოიღო, რადგან თავდამსხმელმა ახალი ტოკენი ორ წუთში ისევ მოიპოვა.
Discord-ის რეაქცია და რა უნდა გააკეთოთ
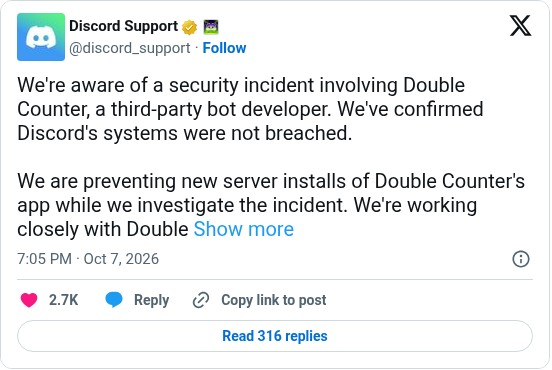
Discord-მა Double Counter-ის ახალი ინსტალაციები შეაჩერა, სანამ ინციდენტს იძიებს.
„ჩვენთვის ცნობილია უსაფრთხოების ინციდენტის შესახებ, რომელიც უკავშირდება Double Counter-ს, მესამე მხარის ბოტის დეველოპერს. ჩვენ ვადასტურებთ, რომ Discord-ის სისტემები არ გატეხილა. ჩვენ ვბლოკავთ Double Counter-ის აპლიკაციის ახალ ინსტალაციებს, სანამ ინციდენტს ვიძიებთ. ჩვენ მჭიდროდ ვთანამშრომლობთ Double Counter-თან და მივიღებთ შემდგომ ზომებს ჩვენი მომხმარებლების დასაცავად“, წერს Discord Support სოციალურ ქსელ X-ზე.
სერვისის მუშაობა საბოლოოდ შაბათს, თბილისის დროით 23:19 საათზე აღდგა. როგორც Tellter-მა განაცხადა: „4 ოქტომბერს Double Counter მიზანმიმართული, მრავალეტაპიანი შეტევის სამიზნე გახდა. თავდამსხმელმა შეაღწია სერვერზე ჩვენი წინა ჰოსტინგიდან, ანალიტიკის ხელსაწყოს მოწყვლადობის გამოყენებით, რომელიც ჯერ კიდევ მუშაობდა, შემდეგ კი გამოიყენა ამ სერვერზე ნაპოვნი წვდომის მონაცემები ჩვენს ქლაუდ ინფრასტრუქტურაზე შესაღწევად“. მათ პოსტში ასევე აღნიშნულია: „ჩვენ გულწრფელ ბოდიშს ვუხდით ყველას, ვისაც ეს შეეხო“.
რაც შეეხება მომხმარებლებს: სერვერის ადმინისტრატორებმა აუცილებლად უნდა წაშალონ Double Counter-ის მიერ 4 ოქტომბერს, 16:00-დან 20:30 საათამდე გაგზავნილი ყველა ის შეტყობინება, რომელიც სხვა სერვერებზე იწვევს ხალხს, და შეამოწმონ უსაფრთხოების ჟურნალები. რიგითმა წევრებმა პაროლების შეცვლაზე არ უნდა ინერვიულონ, უბრალოდ არ უნდა გადავიდნენ უცხო მოსაწვევების ბმულებზე. 7 ოქტომბერს ცნობილ პლატფორმას Have I Been Pwned უკვე დაემატა დაახლოებით 275 ათასი ელფოსტის მისამართი და Discord-ის მომხმარებლის სახელი, რომლებიც მოგვიანებით საჯაროდ გავრცელდა, ამიტომ ნებისმიერ მსურველს შეუძლია საკუთარი მონაცემების გადამოწმება.
| თარიღი და დრო | 4 ოქტომბერი, 16:03-დან 21:54-მდე (თბილისის დროით) |
| მომხმარებლის ID და სახელი | 28 მილიონი ანგარიში, ნაწილობრივ დაკოპირებული |
| IP მისამართები | 27 მილიონი ანგარიში, ნაწილობრივ დაკოპირებული |
| ელფოსტა | 1.0 მილიონი დაკოპირებული |
| საგადახდო თაღლითობა | ჯამში 3 ბარათი, გაჟონილი ბარათის ნომრების გარეშე |
| Discord-ის პასუხი | სისტემა არ გატეხილა, ახალი ინსტალაციები შეჩერებულია |
წყარო: Double Counter | Discord Support (X) | Cybernews
ეს სტატია შეიქმნა AI ხელსაწყოებით, პროცესში ადამიანის ჩართულობა დაახლოებით 10%-ია.