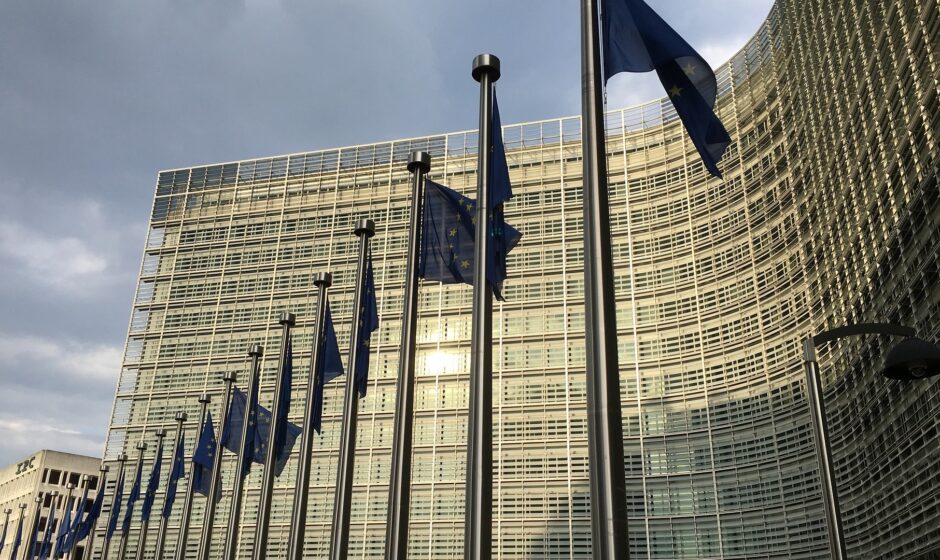
ევროკომისიამ ჯერ არ იცის, მოხვდა თუ არა ჰაკერების ხელში თანამშრომლების პირადი მონაცემები.
საერთაშორისო ჰაკერებმა ევროკომისიის თანამშრომელთა სისტემებზე კიბერშეტევა მიიტანეს. ექსკლუზიური ინფორმაცია დღეს დილით, ხუთშაბათს, 19 ნოემბერს, თბილისის დროით 09:26 საათზე Politico-ს Brussels Playbook-მა გაავრცელა. გამოცემის ცნობით, ევროკავშირის ინსტიტუტების კიბერუსაფრთხოების სამსახურმა, CERT-EU-მ, ამ თვის დასაწყისში აღმოაჩინა, რომ თავდამსხმელები IT სისტემების სისუსტეების საპოვნელად საჯაროდ ხელმისაწვდომ AI ხელსაწყოს, ARTEX-ს იყენებდნენ.
უსაფრთხოების მიზნით დროებით გაითიშა რამდენიმე შიდა აპლიკაცია, მათ შორის HR პლატფორმა Sysper (ხელფასის ფურცლების, შვებულების მოთხოვნისა და სამუშაო საათების აღრიცხვის სისტემა) და სამედიცინო ხარჯების ანაზღაურების პორტალი MyPMO. შეფერხება 10 დღეზე მეტხანს გაგრძელდა. ორივე სისტემა ამ კვირის დასაწყისში აღდგა, თუმცა ოთხშაბათს Sysper ხანმოკლედ ისევ გაითიშა, სამშაბათს კი პრობლემები შეექმნა თარგმნის სერვისებსაც. ხელფასები ჩვეულებრივ ჩაირიცხა, მაგრამ თანამშრომლების ნაწილმა სამუშაო საათების ასახვა და შვებულების მოთხოვნა ვერ შეძლო.
როგორც ევროკომისიის პრესსპიკერმა, Thomas Regnier-მ Politico-ს განუცხადა: „ევროკომისიამ აღმოჩენილი კიბერკამპანიის საპასუხოდ საჭირო ნაბიჯები გადადგა. სამიზნე გახდა ცალკეული სისტემები და, ჩვენი სტანდარტული პრაქტიკის შესაბამისად, ინფორმაცია მივაწოდეთ დაინტერესებულ პირებს“. ანონიმური ევროპელი მაღალჩინოსნის თქმით, კომისია მიიჩნევს, რომ შეტევის ძირითადი ნაწილი შეაკავა, თუმცა ზიანის სრული მასშტაბი ჯერ ისევ გაურკვეველია.
ამ თვის დასაწყისში საგანგებოდ შეიკრიბა კომისიის უმაღლესი შიდა კრიზისული ორგანო, Corporate Management Board. ორი თანამდებობის პირის ცნობით, ოთხშაბათს, 18 ნოემბერს, ტექნოლოგიურმა კომისარმა Henna Virkkunen-მა College of Commissioners-ის შეხვედრაზე კოლეგებს პირველადი რეაგირების დეტალები გააცნო. პარალელურად, თანამშრომლები მწირ კომუნიკაციაზე ჩიოდნენ: Sysper-ის ხარვეზზე IT სამსახურის პასუხში მხოლოდ „ზოგადი პრობლემა“ იყო ნახსენები და კიბერშეტევაზე არაფერი ეწერა.
ჯერჯერობით უცნობია, ვინ დგას თავდასხმის უკან და როგორ შეაღწიეს ჰაკერებმა ქსელში. გამომძიებლები ახლაც ამოწმებენ, იყო თუ არა კომპრომეტირებული თანამშრომლების პირადი მონაცემები. დღეს ნაშუადღევის მდგომარეობით, Politico-სთან პრესსპიკერის კომენტარის გარდა, ევროკომისიას ცალკე საჯარო განცხადება ჯერ არ გამოუქვეყნებია.
რა არის ARTEX
ARTEX არის ღია კოდის, დიდ ენობრივ მოდელებზე დაფუძნებული ავტონომიური შეღწევადობის ტესტირების პლატფორმა. მომხმარებელი მას მიზანს ჩვეულებრივ ენაზე უწერს, AI აგენტები კი რეალური ხელსაწყოებით დამოუკიდებლად ეძებენ და ამოწმებენ სისტემის სუსტ წერტილებს. პლატფორმას საკუთარი AI მოდელი არ აქვს და გარე სერვისებს, მაგალითად, Anthropic Claude-ს ან OpenAI GPT-ს უერთდება.
ხელსაწყო GitHub-ზე 2026 წლის ივლისში დეველოპერმა Autumn-27-მა გამოაქვეყნა. არაკეთილსინდისიერი გამოყენების შემთხვევების გამო 8 ოქტომბერს ორიგინალი რეპოზიტორია წაიშალა, თუმცა ქსელში ისევ ვრცელდება მისი ასლები, არქივები და ფასიანი ვერსია ARTEX PRO. ნოემბრის დასაწყისისთვის ინტერნეტში ღიად იყო გამოჩენილი ARTEX-ის 1 600-ზე მეტი კონსოლი.
13 ნოემბერს FBI-მ გაავრცელა გაფრთხილება, რომ აგვისტოდან მოყოლებული კიბერდამნაშავეები ამ ხელსაწყოს სხვადასხვა სექტორის, მათ შორის სამთავრობო უწყებების წინააღმდეგ იყენებენ. მანამდე, 5 ნოემბერს, CERT-EU-მაც დაწერა, რომ ევროკავშირის ინსტიტუტების წინააღმდეგ მსგავსი AI აქტივობა შეამჩნია, რაშიც „მაღალი ალბათობით“ სწორედ ARTEX ფიგურირებდა. TechCrush უკვე წერდა, როგორ გამოიყენა ჰაკერულმა ჯგუფმა Storm-0940-მა ARTEX Microsoft 365-ის ანგარიშებზე შესატევად და როგორ შეუტია უკონტროლო ARTEX აგენტმა WorkOS-ის შიდა აპლიკაციას.
წყარო: Politico (ექსკლუზივი) | CERT-EU | FBI | Reuters (Cyprus Mail)
ეს სტატია შეიქმნა AI ხელსაწყოებით, პროცესში ადამიანის ჩართულობა დაახლოებით 10%-ია.