

ჯერ უცნობია, როგორ მოიპოვეს თავდამსხმელებმა წვდომა Microsoft-ის ოფიციალურ ანგარიშზე.
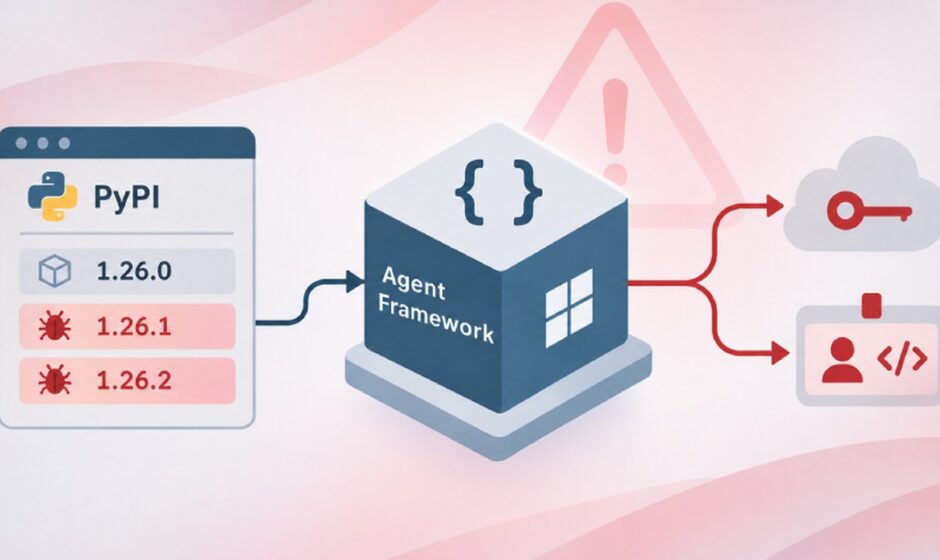
Microsoft-ის AI ინსტრუმენტების პაკეტში, რომელიც Python-ის ონლაინსაცავში, PyPI-ზეა განთავსებული, ჰაკერები შეიჭრნენ. 17 ნოემბერს მათ ორი საშიში განახლება გამოაქვეყნეს, რომლებიც ღრუბლოვანი სერვისების ავტორიზაციის მონაცემებს იპარავდნენ. ამ ინსტრუმენტს, Agent Framework-ს, თვეში დაახლოებით 200 000-ჯერ ტვირთავენ. მას კომპანიები ჭკვიან პროგრამებს, ანუ აგენტებს, სწორედ ამ პაკეტით აწყობენ.
უსაფრთხოა მხოლოდ 1.26.0 ვერსია. ორივე საშიში განახლება, 1.26.1 და 1.26.2, სწორედ ამ უსაფრთხო ვერსიაზე იყო დამოკიდებული, ამიტომ თავიდან თითქოს ჩვეულებრივ განახლებებად გამოჩნდა.
როგორ მუშაობდა ხაფანგი
პირველი საშიში ვერსია, 1.26.1, 17 ნოემბერს გამოქვეყნდა. ყველაზე სახიფათო ის იყო, რომ ვირუსი Python-ის ჩართვისთანავე თავისით ეშვებოდა. პროგრამისტს პაკეტის საკუთარ კოდში გამოყენება არც კი სჭირდებოდა.
ვირუსი კომპიუტერიდან აგროვებდა პაროლებს, საიდუმლო გასაღებებსა და ავტორიზაციის კოდებს, ტოკენებს. მათ შორისაა Azure-ის, Amazon-ის AWS-ის, GitHub-ის, Docker-ის, Hugging Face-ისა და OpenAI-ის მონაცემები. იგივე ხდებოდა Azure-ის ავტომატურ ანგარიშზე, ანუ managed identity-ზე, წვდომისას და Azure DevOps-ის ონლაინმაღაზიის მსგავსი ავტორიზაციის, OIDC-ის, კოდების მოპოვებისას.
რამდენიმე წუთში PyPI-მ პირველი საშიში ვერსია საკარანტინოში მოათავსა. დაახლოებით 2,5 წუთში თავდამსხმელებმა მეორე ვერსია, 1.26.2, გამოაქვეყნეს. ამ ვერსიას დამატებით შეეძლო GitHub Actions-ის ავტომატური ავტორიზაციის კოდების მოპოვება, რათა სხვა პროექტებშიც შეჭრილიყო. დაახლოებით 8 წუთში ეს ვერსიაც საკარანტინოში მოათავსეს.
მოპარული მონაცემები webhook.site-ის უფასო სერვისზე იგზავნებოდა. BleepingComputer-ის ცნობით, ამ გვერდზე 104-ჯერ შევიდნენ, თუმცა რამდენი ადამიანის ან კომპანიის მონაცემები გაიტანეს, ზუსტად არავინ იცის.
აღმოჩენაში Socket-ის, StepSecurity-ისა და Ox Security-ის მკვლევრები მონაწილეობდნენ. BleepingComputer-ის გამოქვეყნების მომენტში Microsoft-ს კომენტარი ჯერ არ ჰქონდა გაკეთებული. თავდამსხმელს კი, სტატიის გამოქვეყნებისას, ანგარიშზე წვდომა ისევ ჰქონდა.
რა უნდა გააკეთო ახლავე
თუ 17 ნოემბერს ამ პაკეტის 1.26.1 ან 1.26.2 ვერსია დააყენე, კომპიუტერი ან სერვერი ქსელიდან გამოაერთე და Python-სა და pip-ს მანამდე ნუ გაუშვებ, სანამ სისტემას არ გაასუფთავებ. უსაფრთხო გარემოში თავიდან 1.26.0 დააყენე. შემდეგ შეცვალე ყველა ის პაროლი და გასაღები, რომელებზეც ამ კომპიუტერიდან გქონდა წვდომა, მათ შორის ღრუბლოვანი სერვისების, GitHub-ის, Docker-ისა და ხელოვნური ინტელექტის პლატფორმების ანგარიშებზე.
| უსაფრთხო ვერსია | 1.26.0 |
| საშიში ვერსიები | 1.26.1 და 1.26.2, გამოქვეყნდა 17 ნოემბერს |
| როდის ირთვება ვირუსი | Python-ის ჩართვისთანავე, პაკეტის გამოყენების გარეშე |
| რას იპარავს | პაროლებს, გასაღებებსა და ავტორიზაციის კოდებს Azure-ის, AWS-ის, GitHub-ის, Docker-ის, Hugging Face-ისა და OpenAI-ის ანგარიშებიდან |
| რით განსხვავდება 1.26.2 | დამატებით GitHub Actions-ის ავტორიზაციის კოდებს ითხოვს |
| სად იგზავნებოდა მონაცემები | webhook.site-ზე, სადაც 104 შემოსვლა დაფიქსირდა |
წყარო: BleepingComputer: Microsoft’s Agent Framework PyPI package compromised to steal credentials (18 Nov 2026) | The Hacker News: Attackers compromise Microsoft’s Agent Framework PyPI package to steal cloud credentials (18 Nov 2026)
ეს სტატია შეიქმნა AI ხელსაწყოებით, პროცესში ადამიანის ჩართულობა დაახლოებით 10%-ია.


