პაციენტთა სკანირების მონაცემების მოპარვა ან კლინიკურ სისტემებთან შეხება ამ ეტაპზე არ დასტურდება.
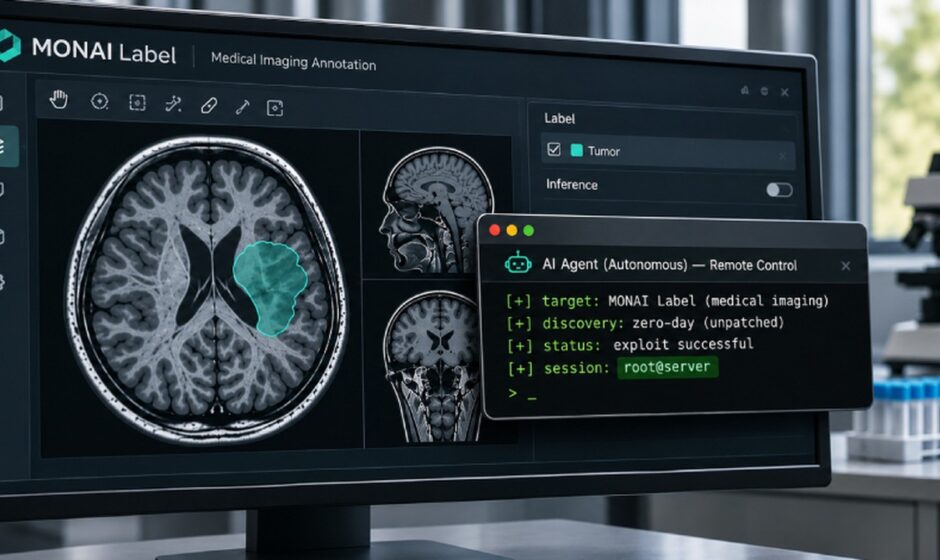
სავარაუდოდ, ჩინეთთან დაკავშირებულმა ჰაკერებმა ავტონომიური AI აგენტები სამედიცინო გამოსახულებების მოსანიშნ ღია კოდის სერვერ MONAI Label-ზე მიუშვეს, აქამდე უცნობი სისუსტე აპოვნინეს და ერთ-ერთი უნივერსიტეტის სერვერზე სრული კონტროლი მოიპოვეს. ამის შესახებ Amazon Threat Intelligence-ის ინციდენტის ანგარიშიდან ვიგებთ, რომელზეც გამოცემა The Hacker News-ი წერს. ჰაკერების ოპერატორმა პროგრამებს მხოლოდ სამიზნე განუსაზღვრა და სისტემაში შეღწევის დავალება მისცა, სამოქმედო გზები კი AI-მ თავად შეარჩია.
რას ნიშნავს ეს ტექნიკურად
აგენტებმა იპოვეს ეგრეთ წოდებული zero-day ხვრელი, რაც პროგრამაში არსებულ ისეთ ახალ შეცდომას ნიშნავს, რომლის შესახებაც თავად შემქმნელებმაც კი არაფერი იციან და რომლისგან თავდაცვაც ჯერ არ არსებობს. ეს path traversal-ის ტიპის ხარვეზია, რომლის დროსაც უცხო პირს ანგარიშის გარეშე შეუძლია, ფაილები სერვერის დაშვებული საქაღალდის გარეთ ჩაწეროს. ამ გზით თავდამსხმელებმა მიიღეს root წვდომა, რაც სისტემაში ადმინისტრატორის სრულ უფლებებსა და სერვერის უპირობო მართვას გულისხმობს.
როგორ გაშიფრა Amazon-მა შეტევა და რატომ არ არსებობს განახლება
როგორ გაიგო ეს ყველაფერი Amazon-მა? კომპანიის მკვლევრებმა ინტერნეტში შემთხვევით იპოვეს თავად ჰაკერების სამართავი პანელი Cairn-ი, რომელიც პაროლის გარეშე, ღიად იყო დატოვებული. Cairn-ი არის ღია კოდის ხელსაწყო, რომელიც AI აგენტებს სისტემების ავტომატურ შემმოწმებლებად ამუშავებს, მის ღია პანელში კი აგენტების პარამეტრები, ინსტრუქციები და მოქმედებების სრული ისტორია ჩანდა.
სექტემბერში, დაახლოებით 48 საათის განმავლობაში, აგენტები პროგრამას სწავლობდნენ, სერვერზე ფაილების ჩაწერის ეტაპამდე კი სულ რაღაც 11 წუთში მივიდნენ. ცალკე სესიაში მათ იმავე ხვრელით ჩანერგეს ფაილი, რომელსაც Python-ი ჩართვისთანავე ავტომატურად უშვებს. შემდეგ გააქტიურეს მოდელის გაწვრთნის ფუნქცია, რამაც Python-ის ახალი პროცესი დაიწყო და ჰაკერი სერვერთან უკვე ადმინისტრატორის სრული უფლებებით დააკავშირა. მოგვიანებით ოპერატორმა აგენტებს გვირაბი გაუხსნა მეორე უნივერსიტეტის ქსელშიც, სადაც იგივე პროგრამა მუშაობდა. Amazon-მა ივარაუდა, რომ ისიც იმავე წესით გატეხეს, თუმცა ეს ბოლომდე დადასტურებული არ არის.
Amazon Threat Intelligence-მა შეტევა ჩინეთს საშუალო სანდოობით დაუკავშირა. ამაზე მიუთითებდა გამარტივებულ ჩინურ ენაზე დაწერილი ინსტრუქციები, ჩინეთის სტანდარტული დროის პარამეტრები და, სავარაუდოდ, პეკინისთვის საინტერესო სამიზნეები. კონკრეტული დაჯგუფება დასახელებული არ არის და არც იმის მტკიცებულება ჩანს, რომ ამის უკან სახელმწიფო იდგა.
აღმოჩენილ სისუსტეს კრიტიკული, 10-დან 9.8 შეფასება მიენიჭა. ის ეხება MONAI Label-ის სტანდარტული პარამეტრების მქონე 0.8.5 და უფრო ძველ ვერსიებს, რომლებშიც ავტორიზაცია ქარხნულად გამორთულია. პროექტის ავტორებმა საწყის კოდში შეცდომა 19 ოქტომბერს გაასწორეს, მაგრამ დასაყენებლად გამზადებული ახალი ვერსია ჯერ კიდევ არ გამოსულა და ბოლო გამოშვებად 2024 წლის ვერსია რჩება. თუ თქვენი კვლევითი გუნდი MONAI Label-ს იყენებს, სპეციალისტები გირჩევენ, დაბლოკოთ გარე ქსელებიდან სერვერთან წვდომა, ამუშაოთ ის შეზღუდული ანგარიშით და შეამოწმოთ, ხომ არ არის სისტემაში Python-ის უცხო ფაილები. მთელი ეს სურათი Amazon-ის რეკონსტრუქციაა და არ აჩვენებს, რომ ჰაკერებმა პაციენტების ჩანაწერები წაიღეს.
| ხარვეზის კოდი | CVE-2026-133968 |
| საფრთხის შეფასება | 9.8 / 10 (კრიტიკული) |
| დაუცველი ვერსიები | MONAI Label 0.8.5 და უფრო ძველი (2024 წელი) |
| დაკვირვების დრო | დაახლოებით 48 საათი |
| ფაილის ჩაწერამდე გასული დრო | დაახლოებით 11 წუთი |
| კოდის შესწორების თარიღი | 19 ოქტომბერი (ახალი ვერსია ჯერ არ გამოსულა) |
ეს სტატია შეიქმნა AI ხელსაწყოებით, პროცესში ადამიანის ჩართულობა დაახლოებით 10%-ია.