საფრთხე მხოლოდ ვებსერვერებს ეხება და ჩვეულებრივ მომხმარებლებს ტელეფონებსა თუ კომპიუტერებზე არაფრის შეცვლა არ სჭირდებათ.
OpenAI-ისა და Google-ის ხელოვნური ინტელექტის მოდელების დახმარებით მკვლევრებმა PHP-ში ორი კრიტიკული ხარვეზი აღმოაჩინეს. PHP არის პროგრამული ენა, რომელზეც სერვერის მხარეს მსოფლიოს ვებსაიტების დაახლოებით 70% მუშაობს, მათ შორის WordPress-იც. პრობლემის სიმწვავის გამო აშშ-ის ეროვნული უსაფრთხოების სააგენტომ (NSA) და დიდი ბრიტანეთის კიბერუსაფრთხოების ეროვნულმა ცენტრმა საიტების მფლობელებს მოუწოდეს, სისტემები დაუყოვნებლივ განაახლონ ან დროებით გათიშონ. ამის შესახებ PHP Group-ის, OpenAI-ისა და Google-ის კუთვნილი კიბერუსაფრთხოების კომპანია Wiz-ის ოფიციალური ანგარიშებიდან გახდა ცნობილი.
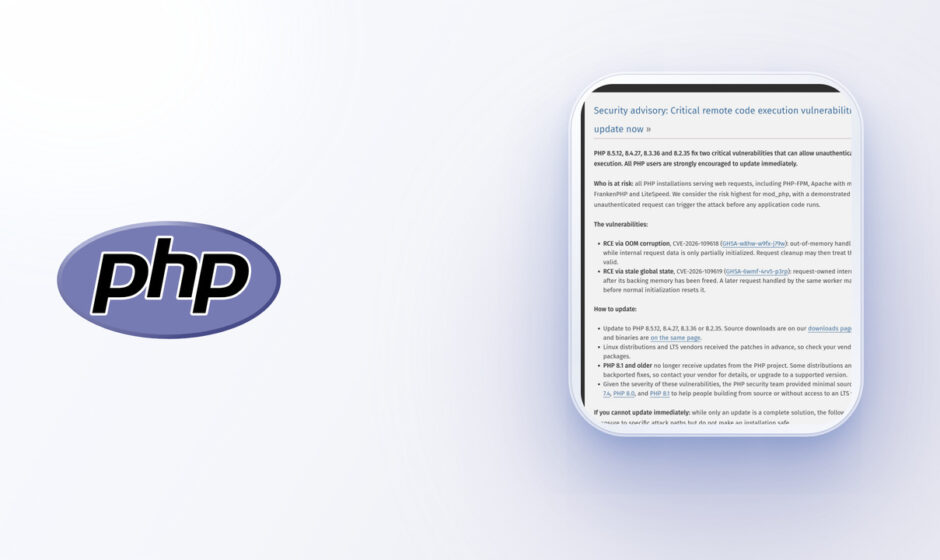
PHP Group-მა 21 ოქტომბერს უსაფრთხოების განახლება გამოუშვა და ხარვეზებს საერთო სახელი PHP2Shell დაარქვა. ერთი სისუსტე უსაფრთხოების ტესტირების ფირმა Calif-მა OpenAI-ის პროგრამა Patch the Planet-ის ფარგლებში, მოდელ GPT-5.6 Sol-ით იპოვა. პარალელურად, Wiz Research-ის გუნდმა ორივე ხარვეზს საკუთარი AI-პროგრამა Wiz Atlas-ით, Google-ის Gemini 4 Argon-ითა და GPT-5.6 Sol-ით მიაგნო. გამოსწორებაზე მუშაობა დაახლოებით ორი თვის განმავლობაში მიმდინარეობდა PHP-ის დეველოპერებთან, Cloudflare-თან და აშშ-ის კიბერუსაფრთხოების სააგენტო CISA-სთან ერთად.
რატომ არის ეს ხარვეზი ასეთი საშიში
PHP არის სერვერული პროგრამა, რომელიც საიტის უკანა მხარეს მუშაობს და გვერდებს მომხმარებლისთვის ამზადებს. მას იყენებს ისეთი პოპულარული სისტემები, როგორებიცაა WordPress, Drupal, Joomla და MediaWiki, რომელზეც Wikipedia მუშაობს. აღმოჩენილი ხარვეზები თავდამსხმელს საშუალებას აძლევს, საიტს ჩვეულებრივი ვებმოთხოვნა გაუგზავნოს და სერვერზე საკუთარი კოდი ყოველგვარი პაროლის ან ავტორიზაციის გარეშე გაუშვას. ამ გზით ჰაკერს შეუძლია წაიკითხოს სერვერის მეხსიერება, სადაც ხშირად პაროლები, გასაღებები და უსაფრთხოების სერტიფიკატები ინახება.
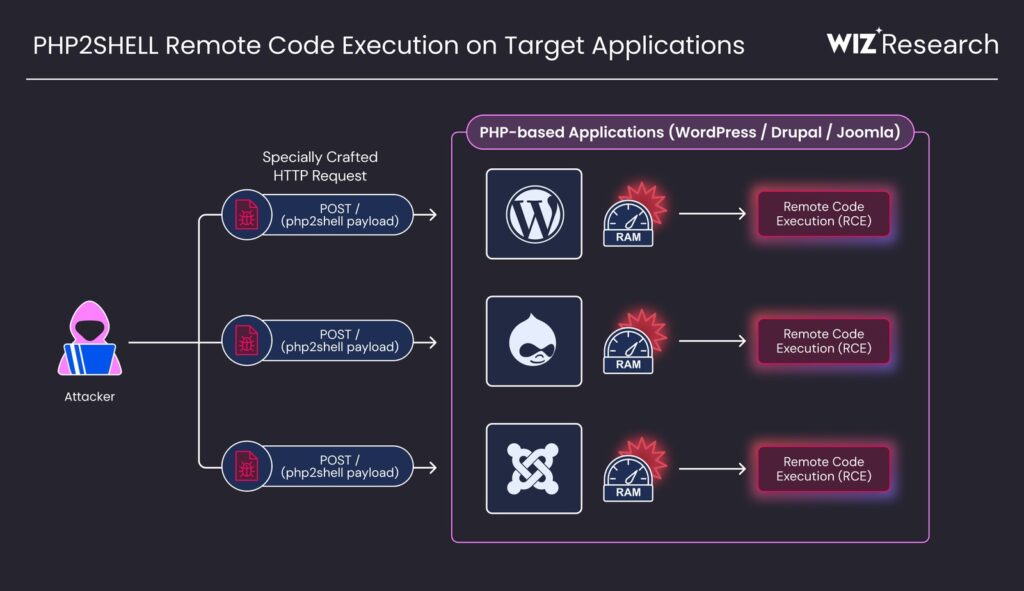
პრობლემა ეხება ბოლო ათწლეულის ყველა ვერსიას, PHP 5.4-იდან მოყოლებული. Wiz-ის შეფასებით, ეს არის „ერთ-ერთი ყველაზე მძიმე სისუსტე, რაც კი PHP-ში და, სავარაუდოდ, პროგრამული უზრუნველყოფის ისტორიაში აღმოუჩენიათ“. OpenAI-იმ კი მას „ბოლო პერიოდის ერთ-ერთი ყველაზე მასშტაბური უსაფრთხოების პრობლემა“ უწოდა. კომპანია ამ შემთხვევას 2014 წლის Heartbleed-სა და 2021 წლის Log4Shell-ს ადარებს.
როგორ შეცვალა თამაში ხელოვნურმა ინტელექტმა
რატომ ვერავინ შეამჩნია ეს ხარვეზები წლების განმავლობაში? ისინი კოდში დიდხანს არსებობდა, მაგრამ მათი რეალურ შეტევად გადაქცევა, როგორც Wiz-ი განმარტავს, „მოითხოვდა ნაბიჯების უკიდურესად რთულ ჯაჭვს, რაც ადამიანი მკვლევრების პრაქტიკული შესაძლებლობების ზღვარზე იყო“. თანამედროვე AI-მოდელებმა კი მოქმედი შეტევის კოდის აწყობა და მორგება „სულ რამდენიმე საათში“ შეძლეს.
ეს მედალს ორ მხარეს უჩენს. მართალია, მკვლევრებმა სისუსტეს კრიმინალებამდე მიაგნეს და გასაჯაროებამდე შეტევები არ დაფიქსირებულა, მაგრამ იგივე AI ჰაკერებსაც უმარტივებს საქმეს, რადგან კოდის სხვადასხვა სერვერზე მორგება სწრაფად შეუძლია. ინფორმაციის გამოქვეყნების შემდეგ Cloudflare-ის ტექნიკურმა დირექტორმა უკვე განაცხადა, რომ კომპანია „ადრეული შეტევების დაწყებას ხედავს“. სიფრთხილის მიზნით ნიდერლანდების, ფინეთის, კანადისა და ევროკავშირის ზოგიერთმა სამთავრობო უწყებამ საკუთარი საიტები დროებით გათიშა, შეფერხებები ჰქონდა Wikipedia-ს, 4chan-სა და DeviantArt-ს.
თუ ვებსაიტს ფლობთ, სასწრაფოდ გადადით უსაფრთხო ვერსიებზე, ანუ PHP 8.5.12-ზე, 8.4.27-ზე, 8.3.36-ზე ან 8.2.35-ზე. უფრო ძველი, PHP 8.1 და წინა ვერსიები ოფიციალურ განახლებას აღარ მიიღებს, ამიტომ სისტემის ახალ ვერსიაზე გადაყვანა აუცილებელია. ყველაზე მარტივი ნაბიჯია, მისწეროთ თქვენს ჰოსტინგ-კომპანიას და ჰკითხოთ, განაახლეს თუ არა სერვერი, ან გადაამოწმოთ საიტი OpenAI-ის უფასო ხელსაწყოთი, რომელიც GitHub-ზე გამოქვეყნდა.
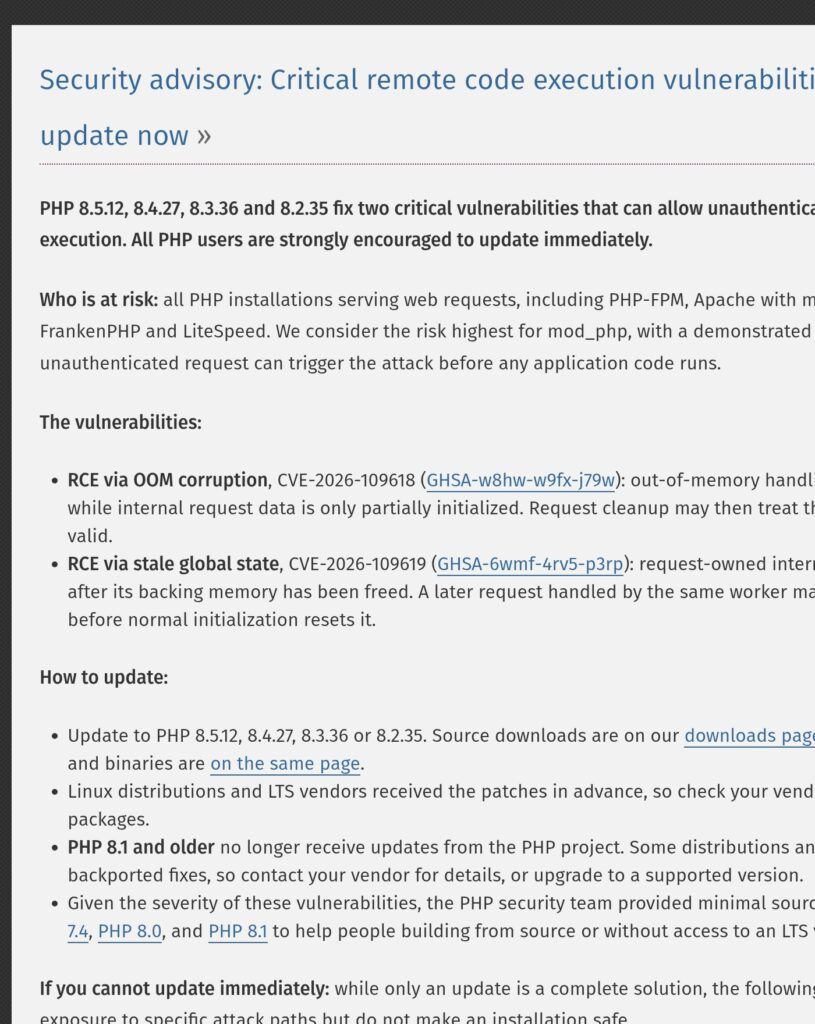
| ხარვეზების კოდური სახელი | PHP2Shell (CVE-2026-109618, CVE-2026-109619) |
| საფრთხის სიმწვავის შეფასება | CVSS 9.2 (10-იდან) |
| PHP-ის წილი ვებსაიტებში | დაახლოებით 70% |
| დაუცველი ვერსიები | ბოლო ათწლეულის ყველა ვერსია PHP 5.4-იდან |
| უსაფრთხო განახლებული ვერსიები | PHP 8.5.12, 8.4.27, 8.3.36, 8.2.35 |
| გამოყენებული AI-მოდელები | OpenAI GPT-5.6 Sol, Google Gemini 4 Argon, Wiz Atlas |
| შესამოწმებელი ხელსაწყო GitHub-ზე | openai/php2shell-checker |
წყარო: Wiz Research: PHP2Shell, AI uncovers critical RCE vulnerabilities affecting 70% of the Internet | PHP: security advisory (php.net) | TechCrunch | The Verge
ეს სტატია შეიქმნა AI ხელსაწყოებით, პროცესში ადამიანის ჩართულობა დაახლოებით 10%-ია.