შემოწმება ჯერ მთელ აპლიკაციას არ მოიცავს და Google-ს არც მისი ფასი გაუმხელია.
Google DeepMind-ის ახალმა AI სისტემამ, AlphaProof Code-მა, მათემატიკურად დაამტკიცა, რომ Signal-ის პროტოკოლის რეალური კოდი უსაფრთხოების მთავარ პირობებს ზუსტად ასრულებს. სწორედ დაშიფვრის ეს ტექნოლოგია იცავს მილიარდობით პირად მიმოწერას Signal-ში, Google Messages-სა და WhatsApp-ში. როგორც Google DeepMind-ის 11 ნოემბრის ოფიციალური ბლოგიდან ვიგებთ, სისტემამ ეს ურთულესი სამუშაო წლების ნაცვლად სულ ოთხ კვირაში დაასრულა. კომპანიაში ამბობენ, რომ ფართოდ გავრცელებული პროტოკოლის არა მხოლოდ თეორიული სქემა, არამედ უშუალოდ მოწყობილობებზე გაშვებული კოდი ასე სიღრმისეულად აქამდე არცერთი მეთოდით არ შემოწმებულა.
რას ნიშნავს მათემატიკური შემოწმება
კიბერუსაფრთხოებაში ამ მეთოდს ფორმალურ ვერიფიკაციას უწოდებენ. მარტივად რომ ვთქვათ, ეს არის წმინდა მათემატიკით იმის დამტკიცება, რომ კომპიუტერული პროგრამა ზუსტად იმას აკეთებს, რასაც გვპირდება, და მასში ფარული ხარვეზები არ იმალება. ექსპერტები ამას დაცვის უმაღლეს სტანდარტად მიიჩნევენ, თუმცა აქამდე ასეთი შემოწმება უკიდურესად ნელი და შრომატევადი საქმე იყო, რასაც სპეციალისტთა გუნდები წლებს ანდომებდნენ.
როგორ იმუშავა AlphaProof Code-მა? როგორც Google DeepMind-ის მიერ გამოქვეყნებულ სამუშაო პროცესის დიაგრამაზე ჩანს, ჯერ ადამიანმა ექსპერტებმა და რამდენიმე AI მოდელმა Signal-ის უსაფრთხოების წესები მკაცრ მათემატიკურ პირობებად აქციეს. ადამიანებმა თითოეული ეს პირობა სათითაოდ გადაამოწმეს. ამის შემდეგ საქმეში Gemini Carbon-ზე მომუშავე ავტონომიური AI პროგრამები ჩაერთო და Lean-ში ექვს მილიონზე მეტი ხაზისგან შემდგარი მტკიცებულება დაწერა. Lean სპეციალური პროგრამირების ენაა, რომელიც მათემატიკურ მტკიცებულებებს ავტომატურად ამოწმებს. ადამიანებს კოდის მხოლოდ 1 პროცენტის გადახედვა დასჭირდათ, დანარჩენი კი თავად Lean-მა დაადასტურა. სისტემამ დაამტკიცა ისიც, რომ თუ თქვენს ტელეფონში ვინმე დროებით შეაღწევს, მანამდე და მას შემდეგ გაგზავნილი შეტყობინებები მაინც დაცული დარჩება.
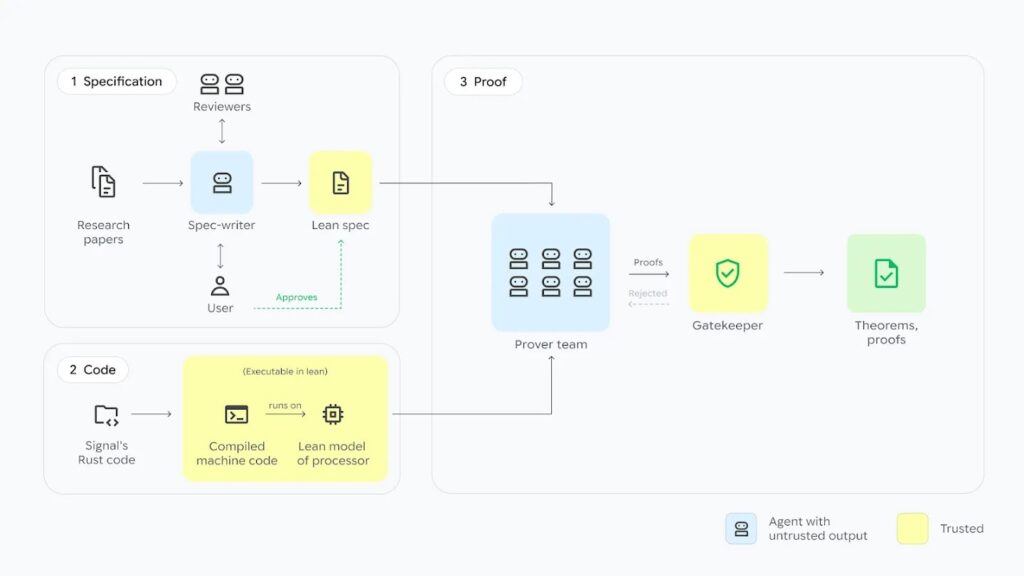
გამოცდა ძველი ხარვეზებითა და რეალური საზღვრები
მკვლევრებს აინტერესებდათ, შეძლებდა თუ არა სისტემა კარგი და ცუდი კოდის გარჩევას. ამისთვის მათ კოდის იზოლირებულ ასლში ხელოვნურად დააბრუნეს Signal-ის ორი რეალური, დიდი ხნის წინ გასწორებული შეცდომა. ორივე შემთხვევაში სისტემამ ზუსტად ამოიცნო საფრთხე და კომპიუტერულად გადამოწმებული მტკიცებულება წარმოადგინა, რომ ასეთი ვერსია დაუცველი იყო. როგორც Ars Technica წერს, შესწავლილ ნაწილებში ახალი სისუსტეები არ აღმოჩენილა.
Signal-ის ტექნიკური დირექტორი Ehren Kret ამბობს, რომ მოქმედი კოდის Lean-ის გამართულ თეორემებად გადათარგმნა „უდიდესი წინსვლაა“. მისივე თქმით, AI-სთან დაკავშირებული საფრთხეების ზრდის ფონზე ეს შედეგი Signal-ს „კიდევ უფრო მეტ თავდაჯერებას“ აძლევს კონფიდენციალურობის დაცვაში.
თუმცა ამ მიღწევას თავისი საზღვრები აქვს. შემოწმებას Signal-ის მთელი აპლიკაცია არ მოუცავს, საქმე კი თავად Signal-ის მიერ წარსულში ჩატარებულმა კვლევებმაც გაამარტივა. Google-მა არ გაამხილა, რა დაჯდა ეს პროექტი და აპირებს თუ არა მის კომერციულ პროდუქტად გაყიდვას. როგორც Google DeepMind-ის მკვლევარმა Swarat Chaudhuri-მ WIRED-თან საუბარში აღნიშნა, „ჯერ კიდევ დიდი გზაა გასავლელი, სანამ ამ მეთოდს მსოფლიოს ყველა პროგრამაზე გავავრცელებთ“. Google DeepMind თავის შექმნილ პირობებსა და მტკიცებულებებს ასაჯაროებს, რათა ნებისმიერმა მსურველმა შეძლოს მათი ნახვა და გამოყენება. მომავალში გუნდს სურს, ეს მიდგომა თავის ავტომატურ დამცავ პროგრამა CodeMender-თან ერთად სამედიცინო მოწყობილობებისა და ელექტროქსელების პროგრამულ უზრუნველყოფაზეც გამოსცადოს.
| შემოწმების ხანგრძლივობა | 4 კვირა |
| დაწერილი მტკიცებულებების მოცულობა | 6 მილიონზე მეტი ხაზი Lean-ში |
| ადამიანის შესამოწმებელი კოდის წილი | დაახლოებით 1% |
| ხელოვნურად ჩასმული ძველი ხარვეზების აღმოჩენა | 2-დან 2 |
| აღმოჩენილი ახალი ხარვეზები | 0 |
| გამოყენებული AI მოდელი და ენა | Gemini Carbon, Lean |
წყარო: Google DeepMind blog: Introducing AlphaProof Code (11 Nov 2026) | Ars Technica (WIRED): Signal’s encryption just passed an AI powered mathematical checkup (11 Nov 2026) | The Decoder: AlphaProof Code verified Signal’s cryptographic core in four weeks instead of years (11 Nov 2026)
ეს სტატია შეიქმნა AI ხელსაწყოებით, პროცესში ადამიანის ჩართულობა დაახლოებით 10%-ია.