

ეს ამბავი გლობალურია და ყველა იმ დეველოპერს ეხება, ვინც პროდუქტიულობისთვის ხელოვნური ინტელექტის ინსტრუმენტებს იყენებს.
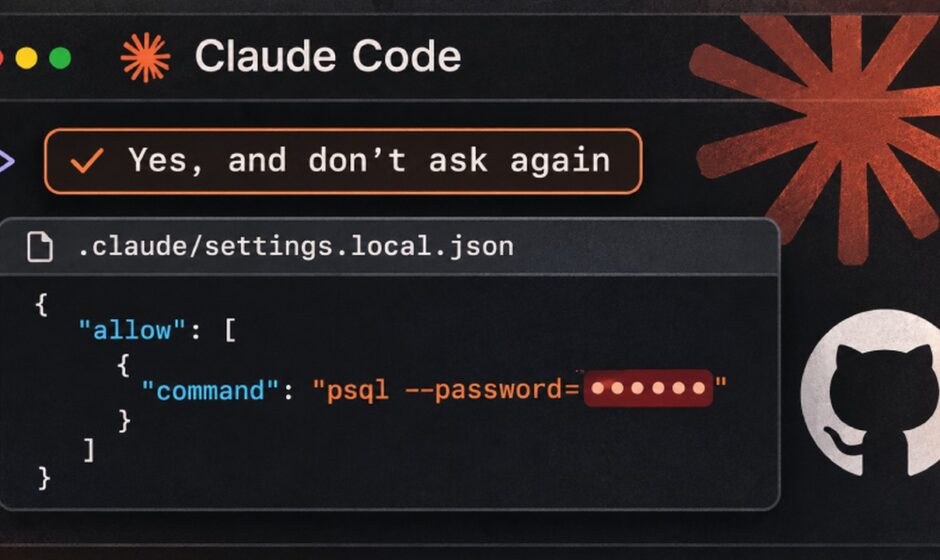
უსაფრთხოების კომპანია Apiiro-მ გამოავლინა, რომ Anthropic-ის AI კოდირების ასისტენტმა, Claude Code-მა, შესაძლოა მომხმარებლის პაროლები და გასაღებები საჯარო რეპოზიტორიებში შეინახოს. როდესაც პროგრამისტი ბრძანების გაშვებისას ირჩევს პასუხს „Yes, and don’t ask again“, ინსტრუმენტი პროექტის ფაილში ავტომატური დადასტურების წესს წერს. ზოგჯერ ეს ზუსტი ბრძანებაა, რომელშიც აკრეფილი პაროლი ან ტოკენი ღია ტექსტის სახით ინახება.
როგორ ხვდება ფაილი ინტერნეტში?
Claude Code ამ ფაილს კომპიუტერის გლობალურ გამონაკლისებში ამატებს, მაგრამ პროექტის საკუთარ .gitignore ფაილში არა, რის გამოც დაცვა პროექტთან ერთად არ ვრცელდება. მკვლევრებმა ეს ქცევა უახლესი მოდელებით, Opus 5.5 და Fable 5.1 ვერსიებით აღადგინეს.
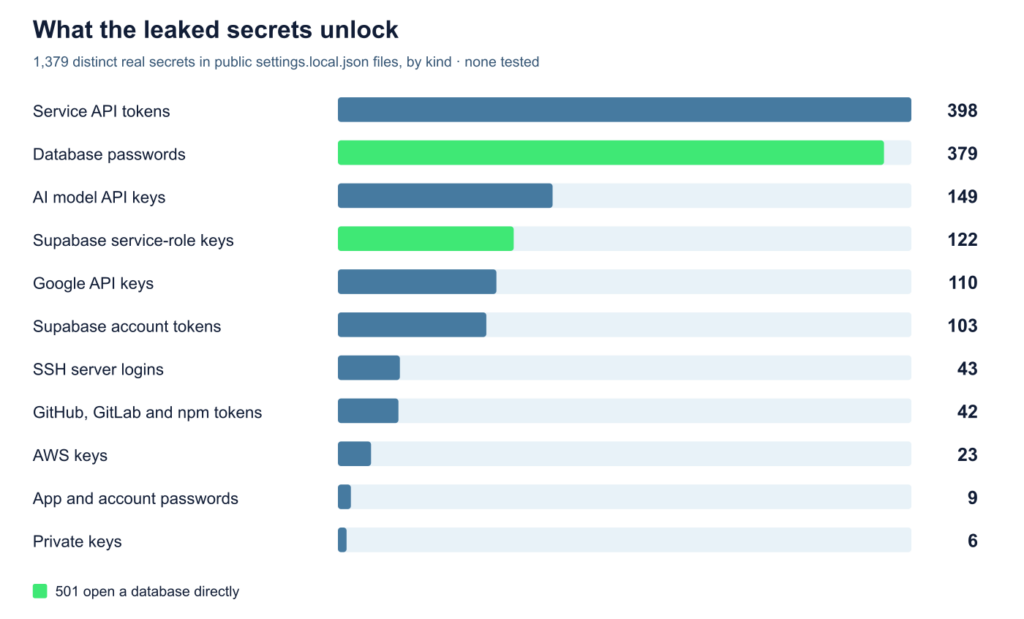
კვლევის მიხედვით, GitHub-ზე ამ ფაილის 104 185 ასლი მოიძებნა და აქედან 1 122 ფაილი მინიმუმ ერთ საიდუმლო ინფორმაციას ინახავს. სულ 1 379 სხვადასხვა საიდუმლო კოდი დაფიქსირდა. მათ შორისაა მონაცემთა ბაზის 379 პაროლი, 43 SSH წვდომა, 42 GitHub, GitLab და npm ტოკენი, ასევე 23 AWS გასაღები. პრობლემა 63 ორგანიზაციას შეეხო, სკანერებმა კი ფაილების ნაწილი ვერ შეამჩნიეს.
როგორ მოვაგვაროთ პრობლემა?
მკვლევრები გირჩევენ, ჯერ ყველა გამოყენებული პაროლი და ტოკენი განაახლოთ, რადგან ფაილის წაშლა მის ისტორიას არ ცვლის. შემდეგ საჭიროა ფაილის git rm –cached ბრძანებით ამოღება და პროექტის რეპოზიტორიის .gitignore სიაში დამატება.
| GitHub ასლები | 104 185 |
| საიდუმლოს შემცველი ფაილები | 1 122 |
| მონაცემთა ბაზის პაროლები | 379 |
| AWS გასაღებები | 23 |
| GitHub, GitLab და npm ტოკენები | 42 |
| დაზარალებული ორგანიზაციები | 63 |
წყარო: The Hacker News: Claude Code’s “Don’t Ask Again” file exposes passwords and keys in 1,122 public copies on GitHub (7 Nov 2026) | Apiiro research write-up: coding agents leaking secrets on GitHub (Nov 2026)
ეს სტატია შეიქმნა AI ხელსაწყოებით, პროცესში ადამიანის ჩართულობა დაახლოებით 10%-ია.


