დაჯგუფება The Gentlemen-ს მტკიცებულებად ჯერ არცერთი ფაილი არ გამოუქვეყნებია.
გამომძალველი პროგრამების დაჯგუფება The Gentlemen-მა ოთხშაბათს, 18 ნოემბერს, NVIDIA დარქნეტში თავის ე.წ. გაჟონვის საიტზე (საიტი, სადაც ჰაკერები მსხვერპლის მონაცემების გამოქვეყნებით იმუქრებიან) დაამატა და მონაცემების გასაჯაროების ათვლა 28 ნოემბრამდე ჩართო. საპასუხოდ კომპანია აცხადებს, რომ იძიებს ინციდენტს, რომელმაც შესაძლოა მესამე მხარის პარტნიორზე იმოქმედა, თავად NVIDIA-ს სისტემებზე ან ქსელებზე ზემოქმედების ნიშნები კი ვერ აღმოაჩინა.
„NVIDIA იძიებს ინციდენტს, რომელმაც შესაძლოა მესამე მხარის პარტნიორზე იმოქმედა. ჩვენ ვერ ვიპოვეთ ვერანაირი ნიშანი იმისა, რომ NVIDIA-ს სისტემები ან ქსელები დაზარალდა. ვაგრძელებთ სიტუაციაზე დაკვირვებას“, ნათქვამია კომპანიის წარმომადგენლის განცხადებაში, რომელიც BleepingComputer-ს, SecurityWeek-სა და სხვა გამოცემებს გადაეგზავნა. განცხადებაში არ კონკრეტდება, რომელ პარტნიორზეა საუბარი ან გამჟღავნდა თუ არა NVIDIA-სთან დაკავშირებული რაიმე ინფორმაცია.
ჰაკერების ჩანაწერში ჩანს NVIDIA-ს ლოგო, საფონდო ტიკერი, შემოსავლის მაჩვენებელი (303 მილიარდი დოლარი), ბიზნესცნობარის ბმული, კომპანიის მოკლე აღწერა, მოლაპარაკებისთვის განკუთვნილი Tox-ის კონტაქტი და დროის ათვლა. მონაცემების გრაფაში კი უბრალოდ წერია: „DATA INFO - SOON“. დაჯგუფებას გვერდზე არ უჩვენებია არც ნიმუში, არც ფაილების სია, არც მოცულობა და არც მინიშნება იმაზე, თუ კომპანიის რომელ ნაწილს ან რა პერიოდს ეხება მისი განცხადება.
ვინ დგას The Gentlemen-ის უკან
The Gentlemen 2025 წლის შუა პერიოდში გამოჩნდა და მუშაობს მოდელით „გამომძალველი პროგრამა, როგორც სერვისი“. მისი პარტნიორი ჰაკერები სისტემებში აღწევენ, მონაცემებს იპარავენ, ფაილებს შიფრავენ და გამოსასყიდის მისაღებად მათი გამოქვეყნებით იმუქრებიან, რასაც ორმაგი გამოძალვა ჰქვია. დაჯგუფება პარტნიორებს გამოსასყიდის 90%-მდე უტოვებს, Microsoft კი მის ოპერატორებს Storm-2697-ის სახელით აღრიცხავს.
დაჯგუფების თქმით, მის ანგარიშზე უკვე 1 100-ზე მეტი მსხვერპლია, თუმცა რეალური სურათი განსხვავებულია. Ransomnews-ის მონაცემებით, 2026 წელს გამოქვეყნებული 1 107 ჩანაწერიდან საჯარო წყაროებით მხოლოდ 91 თავდასხმაა დადასტურებული, ანუ დაახლოებით ყოველი თორმეტიდან ერთი. დაუდასტურებელი რჩება ოქტომბერში მათ სიაში მოხვედრილი ხმაურიანი სახელებიც: Deloitte, KFC, MoneyGram და Confluent. Cybernews-ის მკვლევარი Aras Nazarovas ამბობს, რომ თითოეულ ასეთ განცხადებას ეჭვით უნდა შევხედოთ და ნიმუშებს დაველოდოთ. მისი შეფასებით, საქმე, სავარაუდოდ, შეცდომით მიწერილ მონაცემებს ან მცირე, შედარებით უმნიშვნელო ინციდენტს ეხება.
ცალკე დეტალს მიაკვლია Ransomnews-მა: იმავე საიტზე სიტყვა „nvidia“-ს ძებნა ჩიპების მწარმოებლის ორ პარტნიორსაც აჩვენებს. პირველი ტაივანური Jentech Precision Industrial-ია, რომელიც NVIDIA-ს ხელოვნური ინტელექტის ჩიპებისთვის თბოგამანაწილებლებსა და გაგრილების დეტალებს ამზადებს (სიაში 6 ოქტომბერს მოხვდა და, დაჯგუფების თქმით, საუბარი 9 TB-ზე მეტ მონაცემზეა), მეორე კი FPT Software (27 ოქტომბრის ჩანაწერი). ინციდენტი არცერთ მათგანს არ დაუდასტურებია და უცნობია, არის თუ არა რომელიმე მათგანი ის პარტნიორი, რომელსაც NVIDIA ახსენებს.
2022 წელს NVIDIA-მ დაადასტურა, რომ დაჯგუფება Lapsus$-მა თანამშრომლების ავტორიზაციის მონაცემები და კომპანიის საკუთრებაში არსებული ინფორმაცია მოიპარა, 2026 წლის მაისში კი რეგიონული პარტნიორის გატეხის შედეგად სომხეთში GeForce NOW-ს მომხმარებელთა ნაწილის მონაცემებმა ისე გაჟონა, რომ თავად NVIDIA-ს ქსელი არ დაზარალებულა. ახალი ცნობა კომპანიისთვის ისედაც რთულ კვირას დაემთხვა Jensen Huang-ის წასვლის შემდეგ.
ახლა მთავარი ყურადღება 28 ნოემბრის ვადისკენაა მიმართული: გამოაქვეყნებს თუ არა დაჯგუფება რაიმე ნიმუშს და იტყვიან თუ არა მეტს თავად NVIDIA ან მისი პარტნიორები.
წყარო: BleepingComputer | SecurityWeek | Cybernews | The Register | Ransomnews
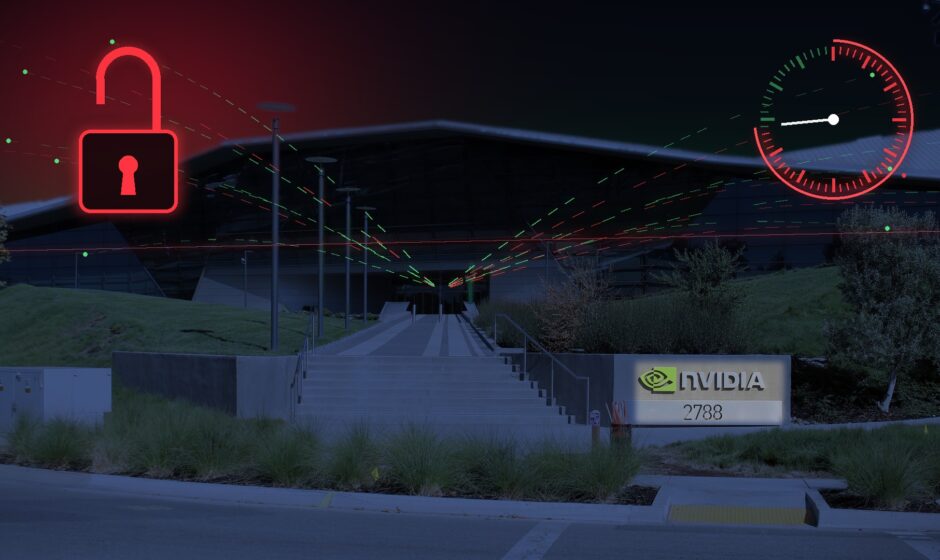
ფოტო: Coolcaesar / Wikimedia Commons, CC BY-SA 4.0, გარემო სტილიზებულია TechCrush-ის მიერ.
ეს სტატია შეიქმნა AI ხელსაწყოებით, პროცესში ადამიანის ჩართულობა დაახლოებით 10%-ია.