

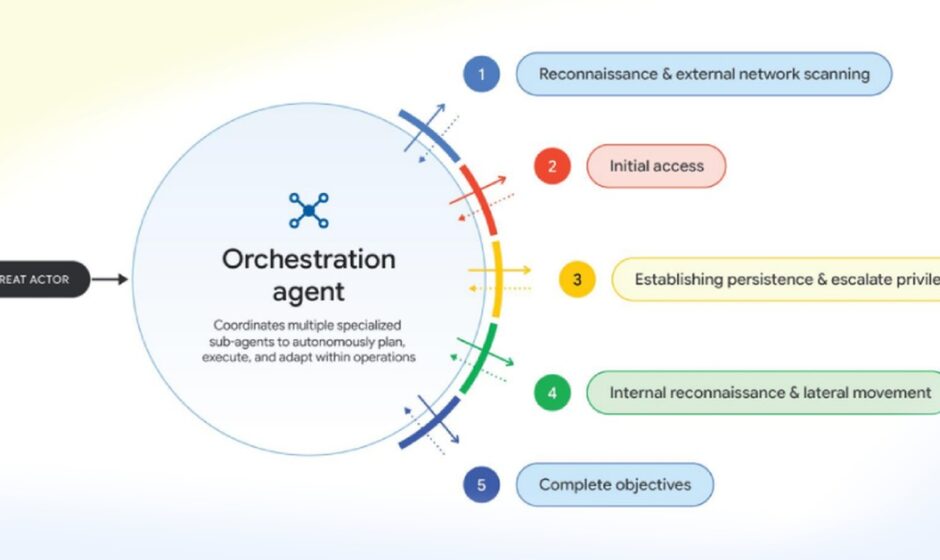
უსაფრთხოების ახალი ნიშნული აჩვენებს, რომ ხელოვნურმა ინტელექტმა ადამიანის ჩართულობის გარეშე შეძლო პროგრამული ხარვეზების აღმოჩენა და ექსპლოიტების გაშვება.
Google-ის Threat Intelligence Group-მა (GTIG) ოფიციალურ ანგარიშში გამოაცხადა, რომ პირველად დააფიქსირა სრულად ავტომატური ჰაკერული შეტევა, სადაც ადამიანის მონაწილეობა გამორიცხული იყო.
რა აღმოაჩინა Google-მა
სისტემამ, რომელსაც exploit_agent ჰქვია, პროგრამული კოდი პატჩების დაყენებამდე და მის შემდეგ შეადარა, სუსტი წერტილები იპოვა, შეტევის კოდი დაწერა და დამოუკიდებლად გაუშვა.
კონფიგურაციის ფაილებში რუსულენოვანი კომენტარები გამოჩნდა, სერვერის მონაცემებით კი, სამიზნე ფრანგული მედია, გასართობი და საგანმანათლებლო ვებსაიტები იყო.
შეტევების დონეები
Google მიმდინარე აქტივობას მეხუთე დონეს ანიჭებს, სადაც ხელოვნური ინტელექტი შეტევის რამდენიმე ეტაპს მინიმალური ადამიანური ჩართულობით ასრულებს.
მსგავსი ავტომატური მეთოდები ამჟამად ფარულობის ხარჯზე სისწრაფეს ანიჭებენ უპირატესობას და კვალს ტოვებენ, თუმცა უფრო ძლიერი იერიშები სულ რამდენიმე თვეშია მოსალოდნელი.
რატომ არის ეს მნიშვნელოვანი
კომპანიის განცხადებით, ეს არის კრიტიკული ზღვარი, რადგან მანქანური სიჩქარით განხორციელებული შეტევების მასშტაბირება მარტივია, ღია კოდის ინსტრუმენტები კი დამნაშავეებისთვის ბარიერს ამცირებს. ბიზნესებისთვის ეს იმას ნიშნავს, რომ პროგრამული განახლებები, ანუ პატჩები, ჩვეულზე ბევრად სწრაფად უნდა დაინსტალირდეს.
| Threat Level | Level 5 |
| Report Date | 16 Nov 2026 |
| Main Target | French websites in media, entertainment and education |
| Key Tools | exploit_agent, ARTEX, CAIRN, CyberStrikeAI, PentAGI |
წყარო: The Hacker News: Google Finds Hackers Using AI Agents to Build and Run Exploits From Software Patches (16 Nov 2026) | The Decoder: Google warns that fully automated cyberattacks have arrived and will get worse fast (16 Nov 2026)
ეს სტატია შეიქმნა AI ხელსაწყოებით, პროცესში ადამიანის ჩართულობა დაახლოებით 10%-ია.


