ქსელის გათიშვის მიუხედავად, ჰაკერებმა მისი დახმარებით ასობით სამიზნეზე მიტანილი შეტევის სულ მცირე ოთხი კამპანია უკვე დაასრულეს.
ამერიკული ქსელური ოპერატორის, Lumen-ის კიბერუსაფრთხოების კვლევითმა გუნდმა, Black Lotus Labs-მა, ჩინეთთან დაკავშირებული ჰაკერული ჯგუფის, Volt Typhoon-ის ფარული ქსელი Silent Train გამოააშკარავა და გათიშა. ამის შესახებ კომპანიის ოფიციალური კვლევიდან და The Hacker News-ის მასალებიდან ხდება ცნობილი. ჰაკერები გატეხილი როუტერებისა და სხვა მოწყობილობების ამ ქსელს სამთავრობო, თავდაცვით და საკომუნიკაციო ობიექტებზე შეუმჩნეველი თავდასხმებისთვის იყენებდნენ.
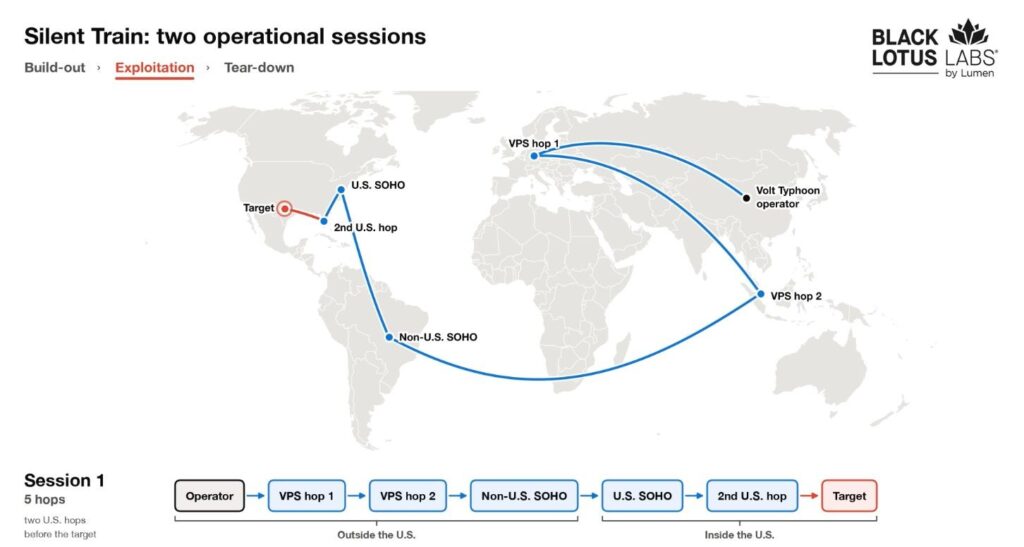
Silent Train 2023 წლის ბოლოდან მოქმედებდა და თავდამსხმელების კვალს კარგად შენიღბული მარშრუტებით მალავდა. ჰაკერები მონაცემებს გატეხილი საოჯახო და მცირე ოფისის (SOHO) როუტერების, ე.წ. ჭკვიანი მოწყობილობებისა (IoT) და კორპორაციული აპარატურის გავლით აგზავნიდნენ. ეს მოწყობილობები როგორც აშშ-ში, ისე მის ფარგლებს გარეთ მდებარეობდა.
რატომ იყენებენ ჰაკერები ჩვეულებრივ საოჯახო როუტერებს? როდესაც შეტევა უცხო ქვეყნის სერვერიდან პირდაპირ მოდის, უსაფრთხოების სისტემები მას მარტივად ბლოკავს. თუმცა, თუ ჰაკერი ჯერ თქვენი მეზობლის ან მცირე ოფისის დაუცველ როუტერს გატეხს და ტრაფიკს მისი გავლით გაუშვებს, სამიზნე კომპანიისთვის ეს ჩვეულებრივი ადგილობრივი მომხმარებლის კავშირს ჰგავს. Silent Train სწორედ ასეთ ერთჯერად, მუდმივად ცვალებად ჯაჭვებს ქმნიდა, რაც თავდამსხმელების რეალური ადგილსამყოფლის დადგენას უკიდურესად ართულებდა.
უსაფრთხოების ხვრელები და მსხვერპლთა მასშტაბი
Lumen-ის მკვლევრებმა დაადგინეს, რომ Volt Typhoon-მა ეს ფარული ქსელი სულ მცირე ოთხი ე.წ. zero day კამპანიისთვის გამოიყენა. კიბერუსაფრთხოებაში zero day ნიშნავს პროგრამულ ხარვეზს, რომლის შესახებაც პროგრამის შემქმნელმა ჯერ არაფერი იცის და, შესაბამისად, არც მისი გამოსწორების გზა არსებობს. ჰაკერები ასეთ სუსტ წერტილებს მანამ იყენებენ, სანამ კომპანია განახლებას გამოუშვებს.
კონკრეტულად, ჯგუფმა იერიში მიიტანა ისეთ ცნობილ კორპორაციულ სისტემებზე, როგორებიცაა Versa Director, N-able N-central, Cisco Catalyst SD-WAN Controller და Arista VeloCloud Orchestrator. გარდა ამ ოთხი დადასტურებული კამპანიისა, მკვლევრები ვარაუდობენ, რომ კიდევ ერთი მსგავსი შეტევა Quest KACE-ის სისტემაზეც განხორციელდა. ეს ხარვეზი 2025 წლის ოქტომბერში გამოსწორდა, თუმცა მანამდე ჰაკერებმა 30-ზე მეტი ორგანიზაციის დაზიანება მოასწრეს.
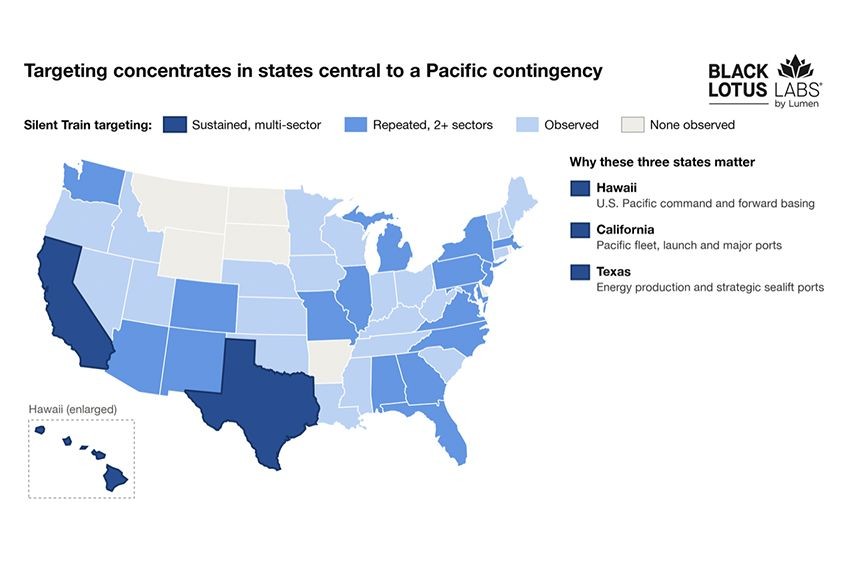
მთლიანობაში, Silent Train-ის მეშვეობით განხორციელებულ შეტევებს ასობით მსხვერპლი ჰყავს. მათ შორისაა სატელეკომუნიკაციო კომპანიები, სამთავრობო უწყებები, თავდაცვის ინდუსტრია, თანამგზავრული კავშირგაბმულობის ოპერატორები, უნივერსიტეტები და კრიტიკული ინფრასტრუქტურის ობიექტები.
კავშირი ძველ ქსელთან
Lumen-ის ანგარიშში ნათქვამია, რომ Silent Train პირდაპირ უკავშირდება მათ წინა კვლევას, რომელიც KV-botnet-ს ეხებოდა. KV-botnet ასევე Volt Typhoon-ის მიერ მართული გატეხილი მოწყობილობების ქსელი იყო, რომელიც სპეციალისტებმა უფრო ადრე გათიშეს. როგორც ჩანს, ძველი ინფრასტრუქტურის დაკარგვის შემდეგ ჯგუფმა მუშაობა ახალი, ერთჯერადი მარშრუტების სისტემით განაგრძო, სანამ Black Lotus Labs-მა ისიც არ გამოავლინა.
| ქსელის სახელი | Silent Train |
| ჰაკერული ჯგუფი | Volt Typhoon (ჩინეთთან დაკავშირებული) |
| მკვლევარი გუნდი | Lumen Black Lotus Labs |
| მოქმედების პერიოდი | 2023 წლის ბოლოდან |
| დადასტურებული zero day კამპანიები | 4 (Versa Director CVE-2024-39717, N-able N-central CVE-2025-8875 და CVE-2025-8876, Cisco Catalyst SD-WAN CVE-2026-20127, Arista VeloCloud CVE-2026-16812) |
| სავარაუდო დამატებითი შეტევა | Quest KACE (გამოსწორდა 2025 წლის ოქტომბერში, 30-ზე მეტი მსხვერპლი) |
| მსხვერპლთა რაოდენობა | ასობით ორგანიზაცია (ტელეკომი, მთავრობა, თავდაცვა, თანამგზავრული კავშირგაბმულობა, უნივერსიტეტები) |
წყარო: Lumen Black Lotus Labs: Silent Train, uncovering Volt Typhoon’s operational framework for zero day exploitation and strategic access (28 Oct 2026) | The Hacker News: Volt Typhoon used covert Silent Train network in four zero day exploitation campaigns (28 Oct 2026)
ეს სტატია შეიქმნა AI ხელსაწყოებით, პროცესში ადამიანის ჩართულობა დაახლოებით 10%-ია.