საფრთხის რეალური გამოყენების შემთხვევა ჯერ არ დაფიქსირებულა, თუმცა რობოტის ყველა მფლობელმა სისტემა დროულად უნდა განაახლოს.
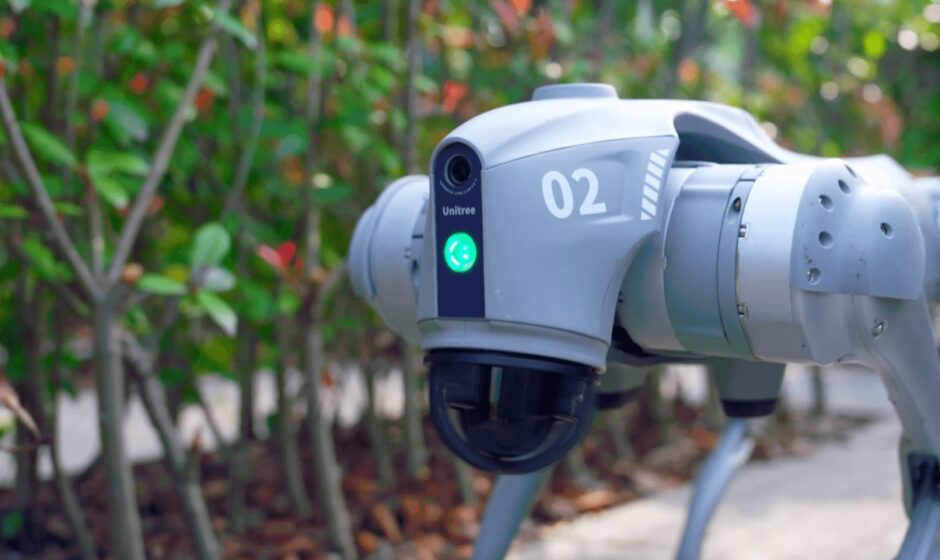
Unitree-ს პოპულარულ რობოტ ძაღლ Go2-ის ჩატის მოდულში კრიტიკული ხარვეზი აღმოაჩინეს, რომელიც ჰაკერს მოწყობილობაზე სისტემური ბრძანებების დისტანციურად გაშვების საშუალებას აძლევდა. პრობლემის შესახებ ინფორმაცია კიბერუსაფრთხოების მონაცემთა ბაზა VulDB-მ 2026 წლის 24 ოქტომბერს გამოაქვეყნა, რის შემდეგაც ის GitHub-ის უსაფრთხოების ბაზაშიც აისახა. სისუსტემ CVSS-ის შკალით 10-დან 9.6 ქულა მიიღო, რაც კრიტიკულ საფრთხეს ნიშნავს. Unitree-მ ხარვეზი ოფიციალურად დაადასტურა და ის პროგრამული უზრუნველყოფის 1.1.11.5 ვერსიაში უკვე გამოასწორა.
Go2 არის Unitree-ს ცნობილი სამომხმარებლო და კვლევითი რობოტი ძაღლი, რომელსაც მომხმარებლები ხმოვანი ბრძანებებითა და მობილური აპლიკაციით მართავენ. სწორედ ამ საკომუნიკაციო ნაწილში აღმოჩნდა სუსტი წერტილი, რომელსაც ოფიციალურად კოდი CVE-2026-115995 მიენიჭა.
როგორ მუშაობს ეს ხარვეზი
აღმოჩენილი პრობლემა ოპერაციული სისტემის ბრძანების ჩაშენებას, იმავე command injection-ს ეხება. მარტივად რომ ვთქვათ, ამ დროს შემტევს შეუძლია, რობოტისთვის გაგზავნილ ჩვეულებრივ მონაცემებში საკუთარი სისტემური ბრძანებები შეაპაროს, რომლებსაც რობოტის ოპერაციული სისტემა უპირობოდ შეასრულებს.
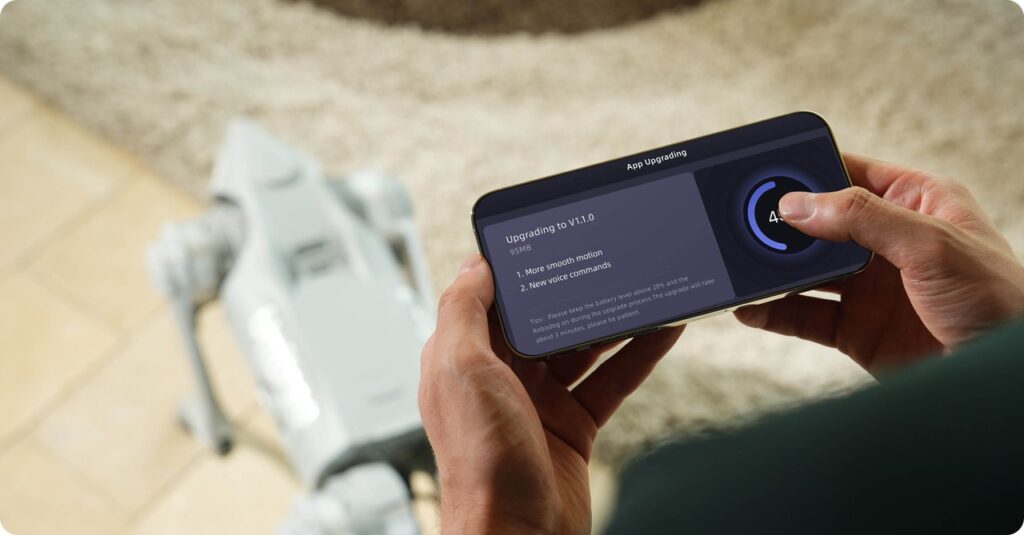
რამ გამოიწვია ასეთი სერიოზული დაუცველობა? საქმე ისაა, რომ Go2-ის სისტემურ კოდში, კერძოდ, chat_go მოდულის ფაილში gpt_thread.py, ხმის სიმძლავრის სამართავი ფუნქცია set_volume მომხმარებლის მიერ შეყვანილ Value პარამეტრს საერთოდ არ ამოწმებს. სწორედ ამ შეუმოწმებელი ველის გავლით ხდება უცხო ბრძანების გაპარება პირდაპირ სისტემაში.
შეტევის განხორციელება დისტანციურად არის შესაძლებელი. ამისათვის ჰაკერს არც სისტემაში ავტორიზაცია სჭირდება და არც რაიმე განსაკუთრებული მართვის უფლება. ერთადერთი წინაპირობა მომხმარებლის მხრიდან მცირე ჩართულობაა, რათა მავნე ბრძანება ამოქმედდეს.
ვის ეხება საფრთხე და როგორ დავიცვათ თავი
დაუცველობა ეხება Unitree Go2-ის ყველა იმ რობოტს, რომელიც 1.1.11.4 ან უფრო ძველ სისტემურ ვერსიაზე მუშაობს. თუ ასეთი რობოტი გაქვთ, აუცილებელია, მისი სისტემა უახლეს 1.1.11.5 ვერსიამდე განაახლოთ, რომელშიც ეს ხარვეზი სრულად არის აღმოფხვრილი.
VulDB-ის მონაცემებით, მწარმოებელმა კომპანიამ პრობლემა შიდა სისტემაში 474-ე ნომრით აღრიცხა და დაადასტურა. საბედნიეროდ, ამ დროისთვის საჯარო სივრცეში არ იძებნება მზა ინსტრუმენტი ან კოდი, რომლითაც ჰაკერები ამ სისუსტის პრაქტიკაში გამოყენებას შეძლებდნენ. მიუხედავად ამისა, რისკის სიმძიმიდან გამომდინარე, სისტემის განახლების გადადება არ შეიძლება.
| ხარვეზის კოდი | CVE-2026-115995 |
| GitHub-ის კოდი | GHSA-hr6g-r3r7-8h6f |
| საფრთხის შეფასება | CVSS 3.1 ქულა 9.6 (10-დან) |
| დაუცველი ვერსიები | 1.1.11.4-ის ჩათვლით |
| განახლებული ვერსია | 1.1.11.5 |
| დაზიანებული კომპონენტი | chat_go მოდული, ფაილი gpt_thread.py, ფუნქცია set_volume |
| Unitree-ს შიდა ნომერი | 474 |
წყარო: VulDB: CVE-2026-115995 Unitree Go2 chat_go gpt_thread.py set_volume OS command injection (24 Oct 2026) | GitHub Advisory Database: GHSA-hr6g-r3r7-8h6f (CVE-2026-115995) | Unitree Robotics: Go2 product page
ეს სტატია შეიქმნა AI ხელსაწყოებით, პროცესში ადამიანის ჩართულობა დაახლოებით 10%-ია.