კვლევაში ჯერ არ წერია, რამდენად ფართოდ იყენებენ ჰაკერები ამ პროგრამას რეალურ თავდასხმებში.
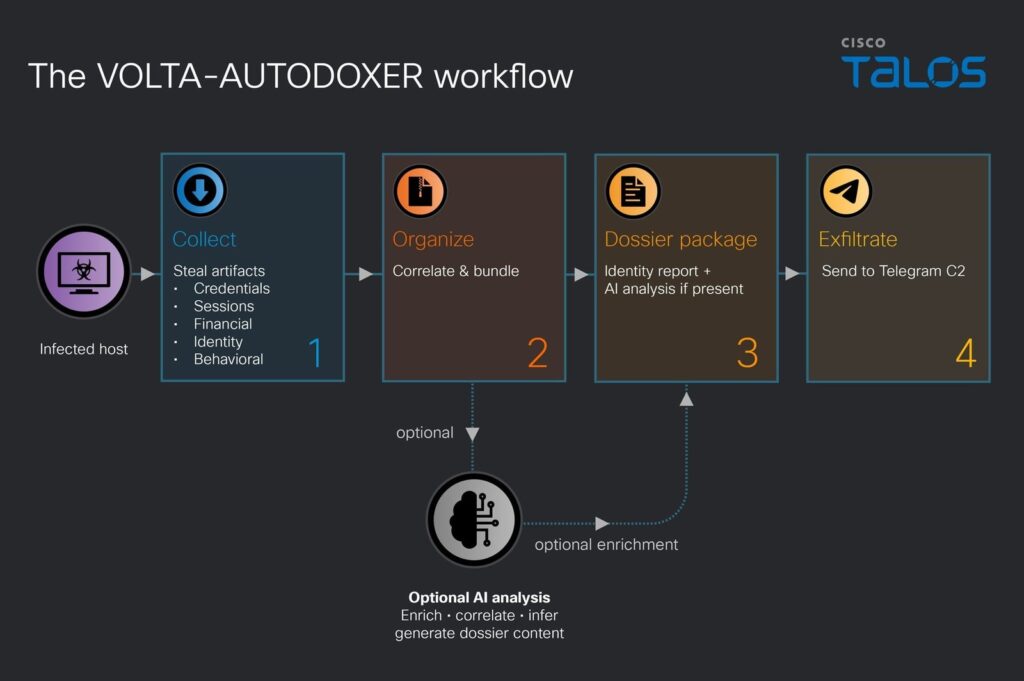
კიბერუსაფრთხოების ჯგუფმა Cisco Talos-მა თავისი კვლევითი პროექტის, CAIRN-ის, ფარგლებში აღმოაჩინა Windows-ის ახალი მავნე პროგრამა, რომელიც საკუთარ თავს VOLTA-AUTODOXER-ს უწოდებს. ეს არის ეგრეთ წოდებული ინფოსტილერი, ანუ პაროლებისა და პირადი ფაილების მომპარავი ვირუსი. მისი მთავარი სიახლე ის არის, რომ კრიმინალები ჯერ კომპიუტერიდან ყველაფერს იპარავენ, შემდეგ კი ხელოვნურ ინტელექტს ათვლევინებენ, თუ რამდენად მდიდარი და ღირებულია თითოეული მსხვერპლი. ამის შესახებ Cisco Talos-ის ანგარიშსა და გამოცემა WIRED-ის სტატიაში ვკითხულობთ.
რას იპარავს ვირუსი კომპიუტერიდან
კომპიუტერში მოხვედრისას VOLTA სტანდარტულ ნადავლს აგროვებს. მას მიაქვს ბრაუზერში შენახული პაროლები, ქუქი-ფაილები, საბანკო ბარათების მონაცემები და კრიპტოსაფულეების აღდგენის ფრაზები. პროგრამა ასევე იპარავს Discord-ის, Telegram-ის, Steam-ისა და Roblox-ის აქტიურ სესიებს, Microsoft-ის OAuth ტოკენებს (ანუ ანგარიშზე პაროლის გარეშე შესვლის ციფრულ გასაღებებს), სერვერებისა და ქლაუდის SSH გასაღებებს, Wi-Fi-ს ყველა დამახსოვრებულ პაროლსა და ეკრანის ფოტოებსაც კი. ამ ყველაფრის შეგროვების შემდეგ ვირუსი კომპიუტერიდან თავისით იშლება, რათა კვალი არ დატოვოს.
საქმე ამით არ სრულდება. პროგრამას შეუძლია მსხვერპლისავე მოპარული სესიები, მაგალითად, Gmail-ის ტოკენები, გამოიყენოს და ფოსტაში დამატებითი ინფორმაცია თავად მოძებნოს. ამის შემდეგ ის ადამიანზე სრულ დოსიეს კრავს, სადაც ჩანს მისი მდებარეობა, სახლის მისამართი და სამსახური.
როგორ აფასებს AI მსხვერპლის ქონებას
რატომ ხარჯავენ ჰაკერები დროს ასეთი დოსიეს შექმნაზე? როცა ათასობით კომპიუტერს ტეხ, ხელით ყველას შემოწმება რთულია. ამიტომ VOLTA შეგროვებულ მონაცემებს OpenRouter-ის გავლით გზავნის. ეს არის სერვისი, რომელიც მომხმარებელს ბევრ სხვადასხვა ენობრივ მოდელთან აკავშირებს.
კრიმინალები კომერციულ AI მოდელებს პირდაპირ ინსტრუქციას აძლევენ. სისტემური ბრძანება მოდელს ავალებს, იმოქმედოს, როგორც „სასამართლო დაზვერვის ანალიტიკოსმა, რომელიც სამიზნის შეფასებას ამზადებს“. პასუხში აუცილებლად უნდა იყოს ქვეთავი სახელწოდებით „რა ღირებულება აქვთ მათ“, სადაც მსხვერპლის ქონება ფულადი მოგების მიხედვით არის დალაგებული. იქვე იწერება შეფასება, თუ რამდენად ფრთხილად იცავს ეს ადამიანი საკუთარ ციფრულ უსაფრთხოებას.
თუ ერთი მოდელი უარს იტყვის ასეთი დავალების შესრულებაზე, VOLTA ავტომატურად გადადის სხვა მოდელზე და ჯაჭვში სულ სამ ვარიანტს ცდის. Cisco Talos-ისა და WIRED-ის მიხედვით, კოდში პირველ ნომრად გაწერილია Anthropic-ის Claude Opus 4.6, მეორეზეა Moonshot-ის Kimi K2, ხოლო მესამეზე Google-ის Gemini 2.5 Flash. პროგრამა იყენებს დაბალ ტემპერატურას (0,2), რაც იმას ნიშნავს, რომ მოდელს ფანტაზიის გარეშე, მკაცრი და ერთგვაროვანი პასუხების გაცემას აიძულებს.
Cisco Talos-ის მკვლევრები ამბობენ, რომ აქ მთავარი სიახლე თავად AI-ს როლია. მოდელი ჰაკერებს სისტემის გატეხაში კი არ ეხმარება, არამედ კრიმინალების დაზვერვის ანალიტიკოსად მუშაობს და წყვეტს, რომელი მსხვერპლის გაძარცვა მოიტანს ყველაზე მეტ ფულს.
წყარო: Cisco Talos: Appraisal by AI, model-driven victim prioritization in the VOLTA infostealer | WIRED: VOLTA-AUTODOXER AI infostealer malware
ეს სტატია შეიქმნა AI ხელსაწყოებით, პროცესში ადამიანის ჩართულობა დაახლოებით 10%-ია.