თუ სახლში ინტერნეტი კარგად არ იჭერს, 3-ფუნტიანი (დაახლოებით 10-ლარიანი) ექვსანტენიანი WiFi-გამაძლიერებლის შეძენა Temu-ზე ან AliExpress-ზე ბევრისთვის ჭკვიანურ გამოსავლად ჟღერს. ეს იაფი მოწყობილობები, რომლებსაც ალგორითმული რეკლამები ყოველდღიურად გვთავაზობს სოციალურ ქსელებში, ერთი შეხედვით, პრობლემას მარტივად აგვარებს. თუმცა რეალური ფასი, რასაც ამ კომფორტში ვიხდით, შესაძლოა, ჩვენს საყოფაცხოვრებო ქსელში არსებული უხილავი და მუდმივად ღია კარი აღმოჩნდეს.
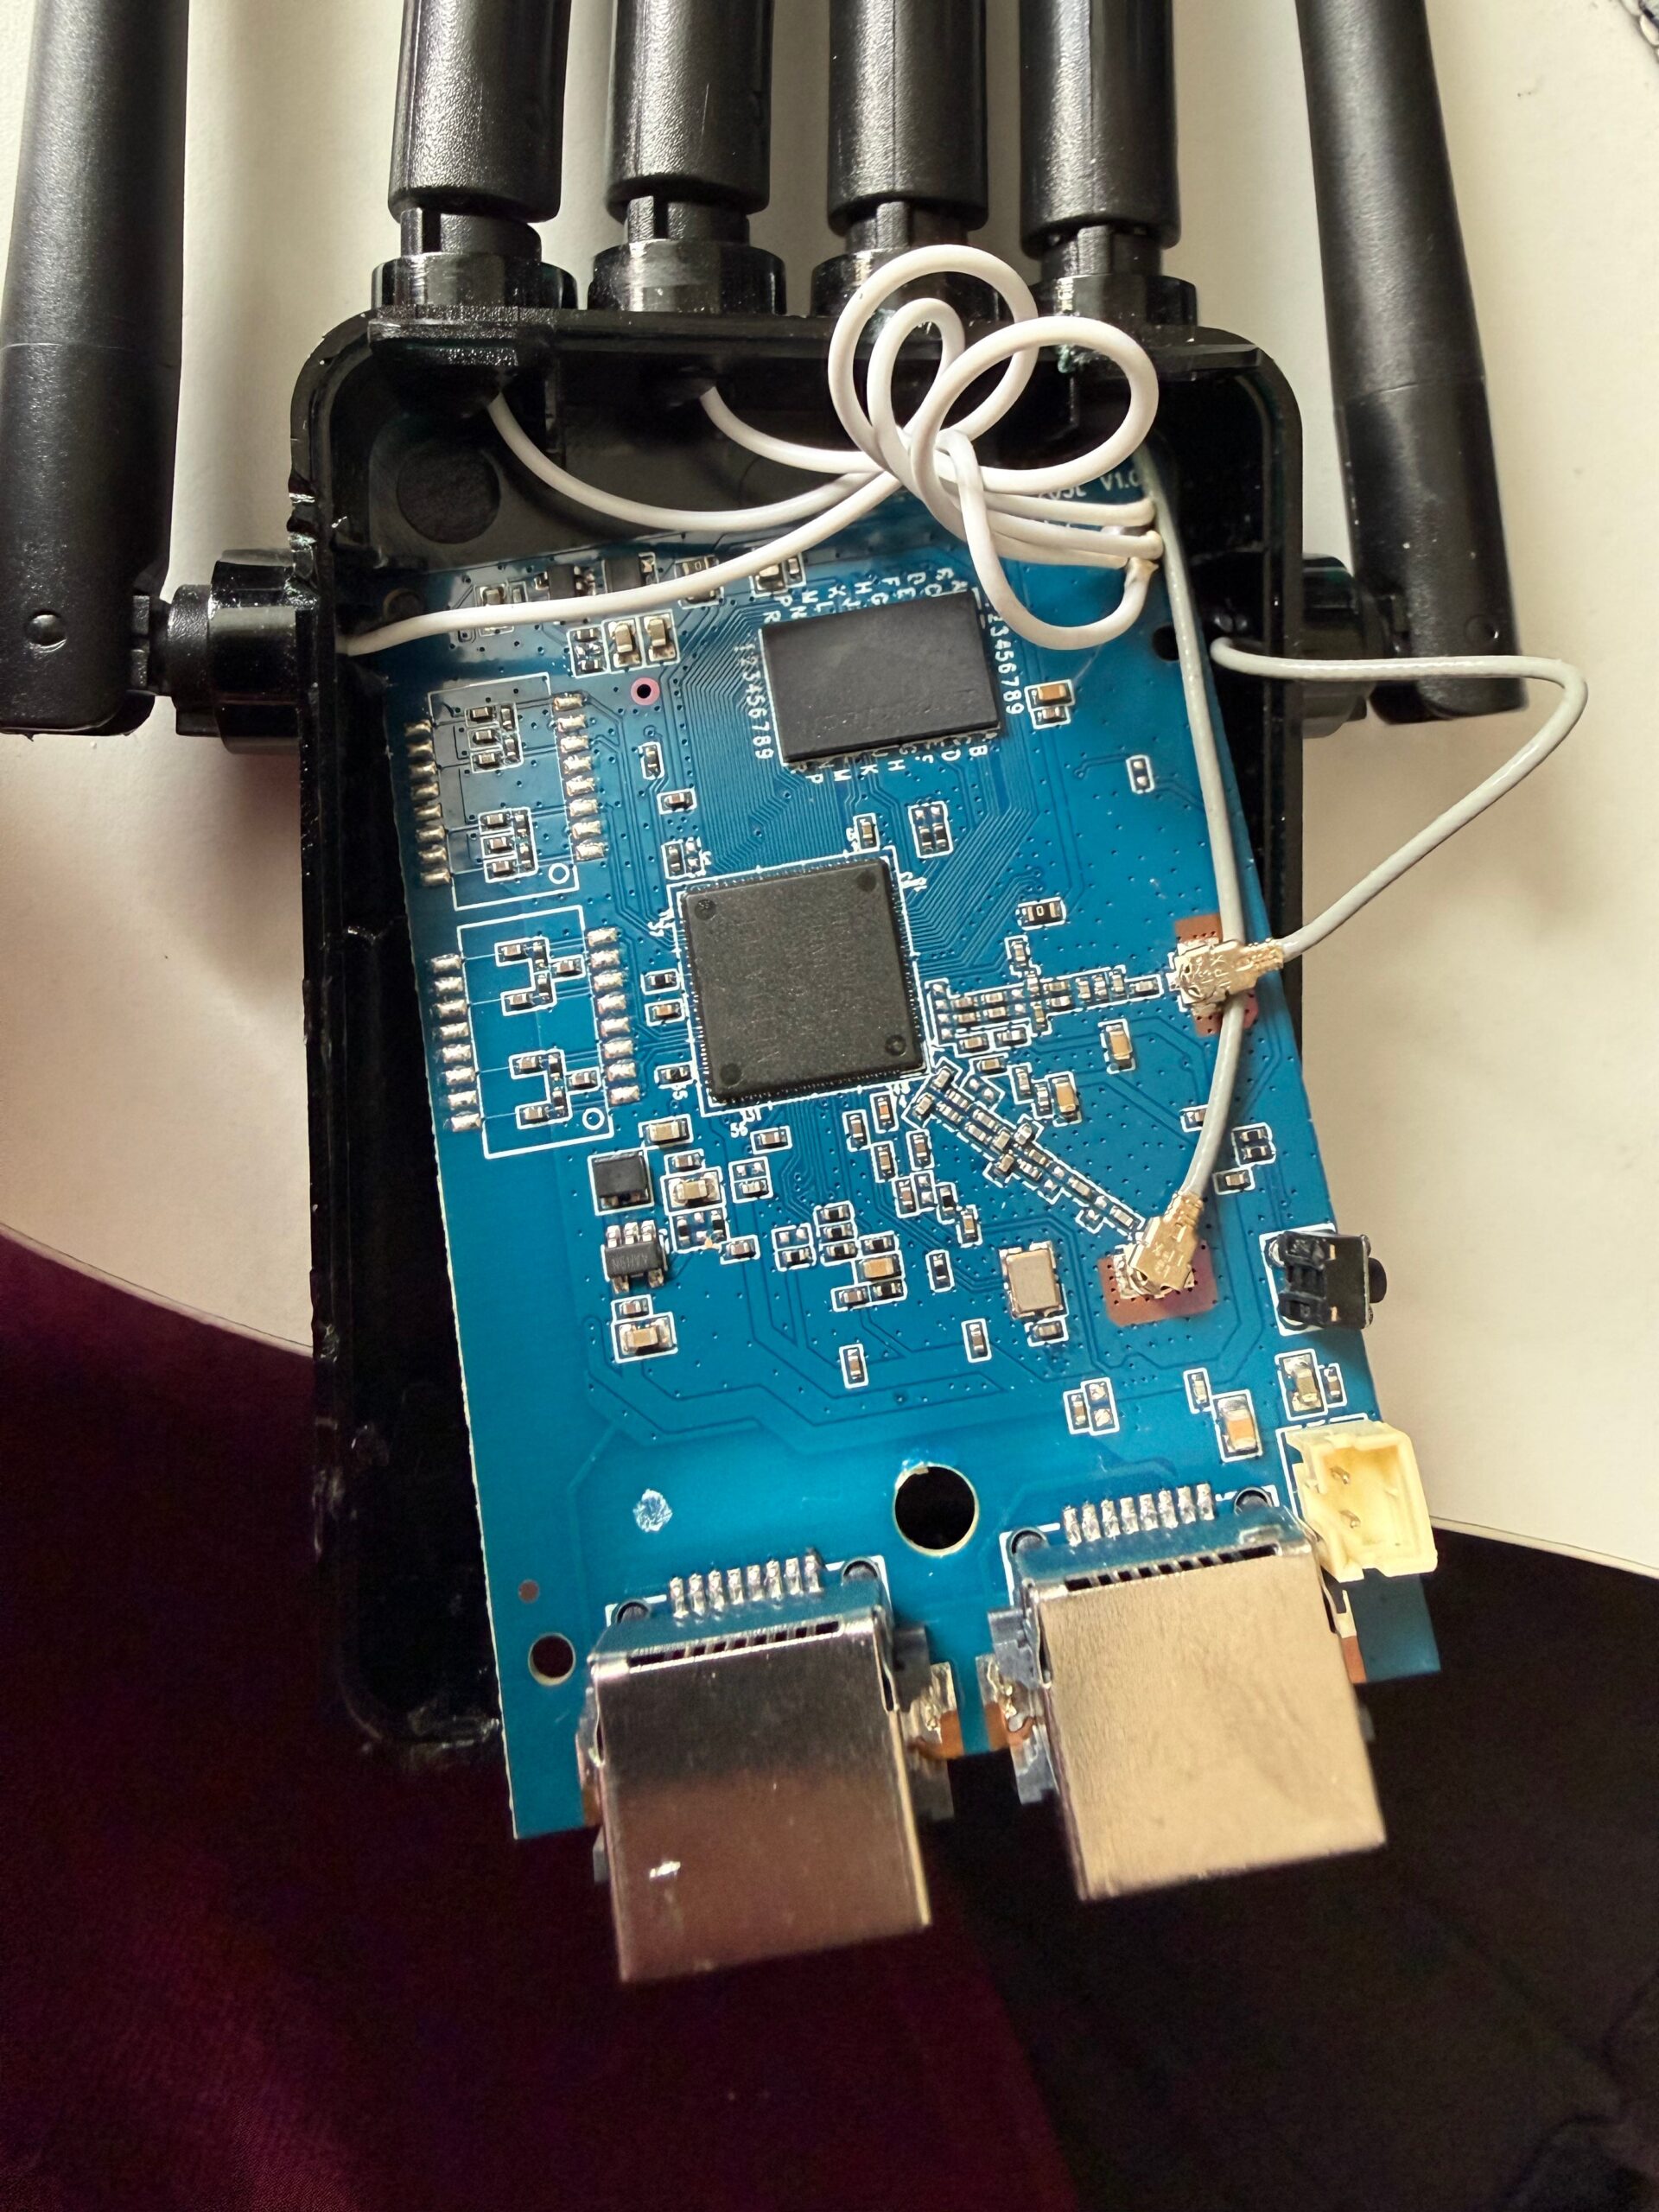
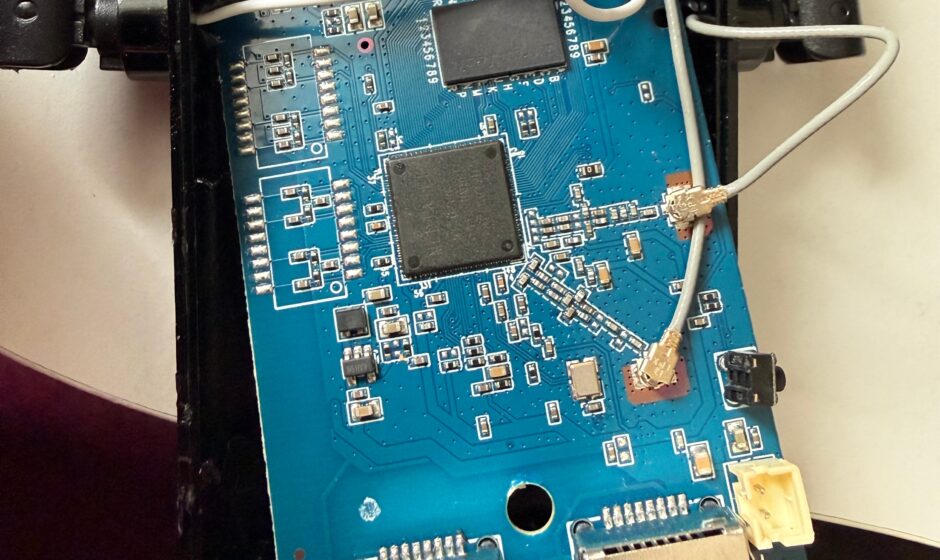
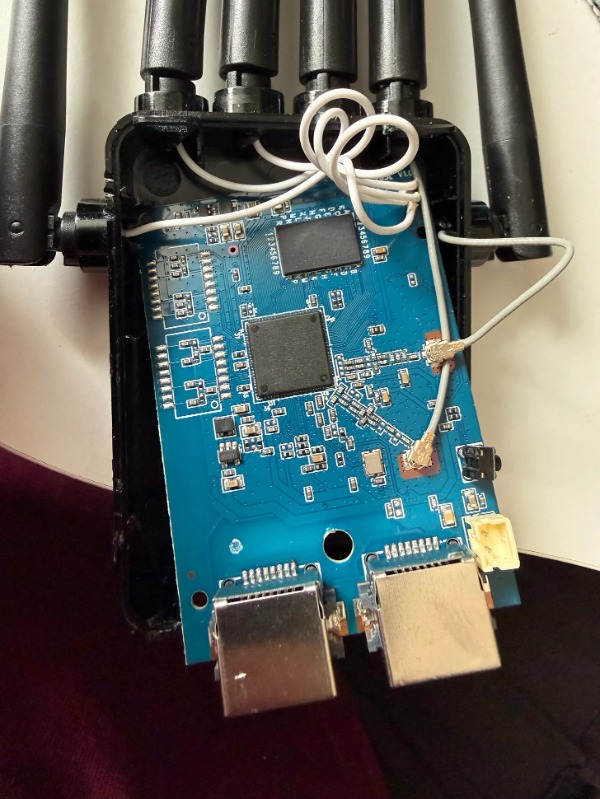
AffixSec-ის კიბერუსაფრთხოების მკვლევარმა და OSCE3 სერტიფიკატის მქონე პენეტრაციის ტესტერმა, კირან სმითმა, გადაწყვიტა, Temu-ზე ნაყიდი 3-ფუნტიანი, ექვსანტენიანი ქსელის გამაძლიერებელი დეტალურად შეესწავლა. პირველი სიურპრიზი მოწყობილობის გახსნისთანავე გამოჩნდა. Z05L V1.0 მარკირების მქონე დაფაზე ექვსი ანტენიდან, რეალურად, მხოლოდ ოთხი იყო შეერთებული. დანარჩენი ორი უბრალოდ დეკორაციას წარმოადგენდა და მომხმარებლის მიზიდვას ემსახურებოდა. მკვლევარმა შიგნით აღმოაჩინა MediaTek MT7620 ჩიპი და Winbond 4 MB SPI ტიპის მეხსიერება, რომლის მონაცემებიც Bus Pirate-ით დააკოპირა. სისტემის ანალიზმა აჩვენა, რომ მოწყობილობა იყენებს 2024 წლის აგვისტოში აწყობილ Linux 2.6.36/Buildroot 2012.11.1 ვერსიას.
ყველაზე საგანგაშო კი ის იყო, რაც სისტემის კოდში იმალებოდა. მკვლევარმა იპოვა დაუმუშავებელი root-ანგარიში (UID 0), რომელიც ვებინტერფეისში საერთოდ არ ჩანს.
„ღირს ზუსტად განვმარტოთ, თუ რატომ არის ეს ასეთი ცუდი, რადგან „ჩაშენებული პაროლი“ ბევრ სხვადასხვა პრობლემას ფარავს“, – ამბობს სმითი. „ეს კონკრეტული პაროლი კომპილაციის დროინდელი კონსტანტაა და არა MAC-მისამართიდან ან სერიული ნომრიდან მიღებული რაიმე მონაცემი, ამიტომ ის იდენტურია ოდესმე გაყიდულ ყველა მოწყობილობაზე.“
სმითის თქმით, ამ root-ანგარიშის პაროლი არის ცხრასიმბოლიანი ჩაშენებული კონსტანტა, რომელიც პირდაპირ სისტემურ ფაილშია გაწერილი. უსაფრთხოების პაროლი აქ არსად გენერირდება. ყოველ ჩართვაზე მოწყობილობა უპირობოდ რთავს telnet-სერვისს სწორედ ამ ფარული ანგარიშის მოსამსახურებლად, რაც გარეშე პირებს ქსელში შეღწევის საშუალებას აძლევს.
მომხმარებელთა უმეტესობას ჰგონია, რომ ვებინტერფეისში ადმინისტრატორის პაროლის შეცვლით მოწყობილობას იცავს. სინამდვილეში, მომხმარებლის მიერ შეცვლილი პაროლი ამ ფარულ ანგარიშს საერთოდ არ ეხება. მეტიც, telnet-ის გავლით სისტემის ძირითადი, ფესვური (root) პაროლის ხელით შეცვლაც კი უშედეგოა. ვინაიდან ოპერაციული სისტემა (initramfs) ოპერატიულ მეხსიერებაშია (RAM) მოთავსებული, ყოველ გადატვირთვაზე სისტემა თავიდან წერს /etc/passwd ფაილს საწყისი კოდებიდან და ნებისმიერ ცვლილებას შლის.
„ნაგულისხმევი პაროლი არის ის, რასაც მფლობელი ხედავს, იცის მის შესახებ და შეუძლია მისი შეცვლა. ის, რაც აქ გვაქვს, ყველანაირად საპირისპიროა“, – აღნიშნავს კირან სმითი თავის მოხსენებაში.
პრობლემას კიდევ უფრო ამძაფრებს ქსელური კონფიგურაცია. Firewall-ის მახასიათებელი, კერძოდ, INPUT პარამეტრი, ACCEPT რეჟიმშია დატოვებული. ეს ნიშნავს, რომ ფარული სერვისი ხელმისაწვდომია არა მხოლოდ უშუალოდ ამ გამაძლიერებლის WiFi-ქსელიდან, არამედ ძირითადი, სახლის ქსელიდანაც, რომელზეც ის არის მიერთებული. გარდა ამისა, სისტემაში არის ბრძანებების ავტორიზაციის გარეშე ინექციის რისკი, ხოლო პროგრამული უზრუნველყოფის განახლებები მოწმდება უბრალო CRC-მეთოდით და არა რეალური კრიპტოგრაფიული ხელმოწერით.
სმითი არ ამტკიცებს, რომ ეს რომელიმე სახელმწიფოს მიერ შექმნილი ბოროტმოქმედი დიზაინია. სავსებით შესაძლებელია, ეს ქარხნული ტესტირებისთვის ან მხარდაჭერისთვის განკუთვნილი კოდი იყოს, რომელიც, უბრალოდ, დაავიწყდათ. თუმცა შედეგი იგივეა და მოწყობილობის მფლობელებისთვის ეს ნამდვილ უკანა კარს (backdoor) წარმოადგენს. ეს შემთხვევა ასევე კარგად აჩვენებს White-label ტექნიკის სპეციფიკას. ბაზარზე არსებული ათობით სხვადასხვა ბრენდი ერთსა და იმავე აპარატურას იყენებს, შესაბამისად, მოწყვლადობაც საერთო აქვს.
„White-label ტექნიკა ნიშნავს, რომ რასაც ორიგინალური დიზაინის მწარმოებელი აგზავნის, ზუსტად იმას იღებს ყველა გადამყიდველის მომხმარებელი“, – განმარტავს მკვლევარი.
საბოლოო ჯამში, მსგავსი იაფფასიანი ტექნიკის შეძენა ყოველთვის შეიცავს სერიოზულ რისკებს თქვენი ციფრული პირადი სივრცისთვის, რაზეც სმითი მკაფიოდ საუბრობს:
„არცერთ ეტაპზე რაიმე ჭკვიანური ბაგი არ დაგვჭირვებია. აპარატურის მეხსიერების კოპირება მარტივი ნაწილი იყო. დანარჩენი კი არის გაკვეთილი იმის შესახებ, თუ რა ჯდება რეალურად „ქსელის გამაძლიერებელი“, „3 ფუნტი“ და „უფასო მიტანა“.“
წყარო: AffixSec Substack, CyberNews, TechRadar