Meta-ს AI ასისტენტის გაზიარებულ საუბრებს შორის საბანკო ინფორმაცია და კონფიდენციალური შეხვედრების ჩანაწერებიც აღმოჩნდა.
Meta-მ თავისი AI ასისტენტის, Muse-ის, ჩატების გაზიარების ფუნქცია დროებით შეაჩერა. კომპანიამ გადაწყვეტილება მას შემდეგ მიიღო, რაც კიბერუსაფრთხოების კომპანია Claroc-მა აღმოაჩინა, რომ 6 800-ზე მეტი გაზიარებული საუბრის ბმულის პოვნა ერთი საძიებო მოთხოვნით იყო შესაძლებელი. აღმოჩენის შესახებ Ars Technica-მ 20 ოქტომბერს დაწერა, მოგვიანებით კი ინფორმაცია Engadget-მაც გაავრცელა.
Muse არის Meta-ს AI ასისტენტი, რომელიც 2026 წლის 8 სექტემბერს გამოვიდა. მას შეუძლია ფორმების შევსება, შეხვედრების დაჯავშნა, პროდუქტების შეძენა და დოკუმენტების შექმნა. ამ ამოცანების შესასრულებლად ასისტენტს მომხმარებლის სხვადასხვა ანგარიშზე წვდომა სჭირდება.
Muse-ის გამოშვებისას Mark Zuckerberg-მა განაცხადა, რომ ასისტენტი „თავიდანვე კონფიდენციალურობისა და უსაფრთხოების გათვალისწინებით შეიქმნა“.
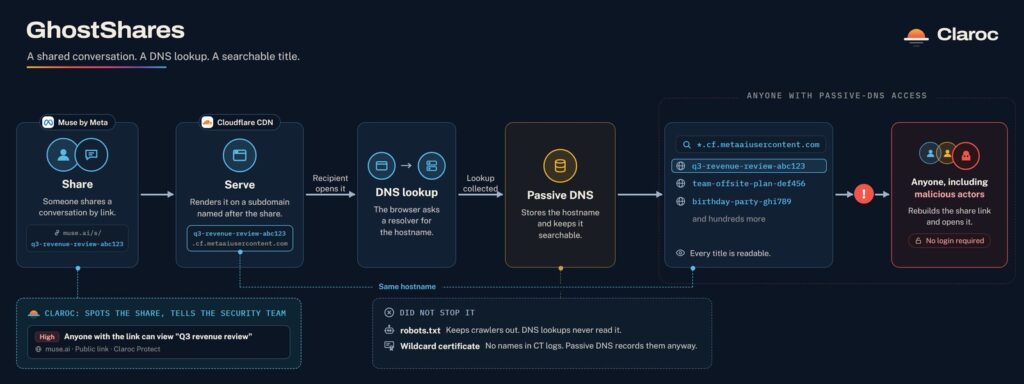
როგორ გახდა პირადი საუბრები ხელმისაწვდომი?
Muse მომხმარებლებს საუბრების ბმულით გაზიარების საშუალებას აძლევდა. ასეთი ბმულის გახსნა ნებისმიერ ადამიანს შეეძლო, ანგარიშში შესვლის გარეშეც. ეს ფუნქციის ჩვეულებრივი მუშაობის ნაწილი იყო.
პრობლემა თავად ბმულის აგებულებაში აღმოჩნდა. Muse საუბრის სათაურს ვებმისამართის ნაწილად იყენებდა, მისამართს კი შემთხვევითი სიმბოლოებიც ემატებოდა.
ერთი შეხედვით, ასეთი ბმულის გამოცნობა რთული უნდა ყოფილიყო. თუმცა ინტერნეტში არსებობს საჯარო მონაცემთა ბაზები, რომლებიც ვებმისამართების გამოყენების ისტორიას ინახავს. მათ passive DNS ეწოდება და, მარტივად რომ ვთქვათ, ინტერნეტის სატელეფონო ცნობარს შეიძლება შევადაროთ.
როდესაც ვინმე გაზიარებულ საუბარს ხსნიდა, მისი მისამართი შესაძლოა ასეთ ბაზაში მოხვედრილიყო. შედეგად, ბმულის შემთხვევითი ნაწილიც ხილული ხდებოდა, რაც საუბრის პოვნას მნიშვნელოვნად ამარტივებდა.
როგორ ვრცელდებოდა ინფორმაცია
Muse-ში საუბრის გაზიარება ↓ საუბრის სათაურის შემცველი საჯარო ბმულის შექმნა ↓ ბმულის გახსნა და მისამართის DNS-ის ისტორიაში მოხვედრა ↓ მისამართის მოძებნა მონაცემთა ბაზაში ↓ საუბრის წაკითხვა ანგარიშში შესვლის გარეშე
Claroc-ის მკვლევრებმა ერთ კომერციულ passive DNS სერვისში ერთი საძიებო მოთხოვნით 6 800-ზე მეტი ასეთი მისამართი იპოვეს.
კომპანიის განცხადებით, „ამისთვის მხოლოდ ერთი საძიებო მოთხოვნა დაგვჭირდა“.
რა ინფორმაცია აღმოჩნდა საჯაროდ?
Claroc-მა აღმოჩენილი საუბრებიდან მხოლოდ რამდენიმე ასეული გახსნა. მათი უმეტესობა ჩვეულებრივ ინფორმაციას შეიცავდა, თუმცა ზოგიერთ მათგანში კონფიდენციალური მონაცემებიც აღმოჩნდა.
მაგალითად, მკვლევრებმა იპოვეს საბანკო თაღლითობის შესახებ გაფრთხილება, რომელშიც ანგარიშის ნომრის ნაწილი ჩანდა, უძრავი ქონების ინვესტორის ანგარიში, რომელიც მისამართებსა და იპოთეკის თანხებს შეიცავდა, ასევე კონფიდენციალური შეხვედრების ჩანაწერები, რომლებშიც საკონტაქტო პირისა და შეხვედრის დროის შესახებ ინფორმაცია იყო მითითებული.
ცალკე სერვისში, urlscan.io-ზე, Muse-ის გაზიარებული გვერდების 75-ზე მეტი შენახული შემოწმების ჩანაწერიც აღმოჩნდა.
Meta-ს რეაქცია და წინა შემთხვევები
Claroc-ის ტექნიკურმა დირექტორმა Asaf Aprozper-მა Meta-ს პრობლემის შესახებ 8 ოქტომბერს, კომპანიის უსაფრთხოების ხარვეზების შეტყობინების პროგრამის მეშვეობით აცნობა. მისი თქმით, პასუხი არ მიუღია.
Meta-მ Ars Technica-ს განუცხადა: „ამ ფუნქციის მუშაობა დროებით შევაჩერეთ, სანამ ანგარიშს შევისწავლით და განვიხილავთ, როგორ შეიძლება შეიცვალოს ამ ბმულების აღმოჩენის შესაძლებლობა“.
20 ოქტომბერს Claroc-მა ხელახლა გადაამოწმა 40 გაზიარებული ბმული. არცერთი მათგანი აღარ იხსნებოდა, თუმცა მათი სათაურები DNS-ის ისტორიაში კვლავ რჩებოდა.
მსგავსი პრობლემა სხვა AI სერვისებსაც ჰქონდათ. 2025 წელს გაზიარებული ChatGPT-ის საუბრები Google-ის ძიების შედეგებში გამოჩნდა. Google-მა ასევე 370 000-ზე მეტი Grok-ის საუბარი დააინდექსა.
Muse-ის გამოშვებიდან სამი კვირის შემდეგ მკვლევარმა Patrick Wardle-მ კიდევ ერთი ხარვეზი აღმოაჩინა, რომელიც იმავე Mac-ზე გაშვებულ სხვა აპლიკაციას Muse-ის ანგარიშზე კონტროლის მოპოვების საშუალებას აძლევდა.
ამ შემთხვევიდან მთავარი გაკვეთილი მარტივია: თუ AI ასისტენტთან საუბარს ბმულით აზიარებ, გაითვალისწინე, რომ მისი წაკითხვა სხვასაც შეუძლია. ასეთ საუბრებში საბანკო მონაცემები, პაროლები და სხვა პირადი ინფორმაცია არ გააზიარო.
| აღმოჩენილი გაზიარებული ბმულები | 6 800-ზე მეტი |
| urlscan.io-ზე შენახული შემოწმებები | 75-ზე მეტი |
| ხელახლა გადამოწმებული ბმულები | 40 |
| Muse-ის გამოშვების თარიღი | 8 სექტემბერი, 2026 |
| ხარვეზის შეტყობინების თარიღი | 8 ოქტომბერი, 2026 |
| Claroc-ის ხელახალი შემოწმება | 20 ოქტომბერი, 2026 |
წყარო: Claroc: GhostShares, a shared Muse chat exposed prep for a confidential call | Ars Technica | Engadget
ეს სტატია შეიქმნა AI ხელსაწყოებით, პროცესში ადამიანის ჩართულობა დაახლოებით 10%-ია.