უსაფრთხოების ხარვეზი მხოლოდ კვლევით ტესტში გამოვლინდა, OpenAI-მ ის უკვე სრულად გამოასწორა და მომხმარებლების მხრიდან არაფრის შეცვლა არ არის საჭირო.
კიბერუსაფრთხოების კომპანია Parameter-მა 2026 წლის ოქტომბერში აღმოაჩინა გზა, რომლითაც ChatGPT-ის ჩვეულებრივი საჯარო გაზიარების ბმული მსხვერპლის ანგარიშში თავდამსხმელის კოდს უშვებდა და მის დახურულ მიმოწერას კითხულობდა. ამის შესახებ თავად Parameter-ის 28 ოქტომბრის ანგარიშიდან და გამოცემა The Hacker News-იდან ვიგებთ. OpenAI-მ პრობლემა თავის მხარეს უკვე აღმოფხვრა და მკვლევრებს 5 000 დოლარის ჯილდო გადაუხადა.
საფრთხის ასამოქმედებლად მხოლოდ ერთი მოქმედება კმაროდა. თავდამსხმელს შეეძლო, შეექმნა მავნე მიმოწერა, გამოექვეყნებინა ის ChatGPT-ის სტანდარტული გაზიარების ფუნქციით და ბმული მსხვერპლისთვის გაეგზავნა. საკმარისი იყო, ადამიანს ეს ბმული მაშინ გაეხსნა, როცა თავის ანგარიშში იყო შესული. არანაირი აპლიკაციის დაყენება, პროექტის გახსნა ან კოდის კოპირება საჭირო არ ხდებოდა.
კონტროლირებად ტესტში მავნე JavaScript-ის კოდმა შეძლო, ჩამოეწერა მსხვერპლის ყველა მიმოწერის სია, წაეკითხა პირადი ჩატი, რომელიც მომხმარებელს არასდროს არავისთვის გაუზიარებია, და მისი შინაარსი გარე სერვერზე გაეგზავნა. უფრო მეტიც, კოდს შეეძლო, chatgpt.com-ზე მსხვერპლის სახელით ემოქმედა.
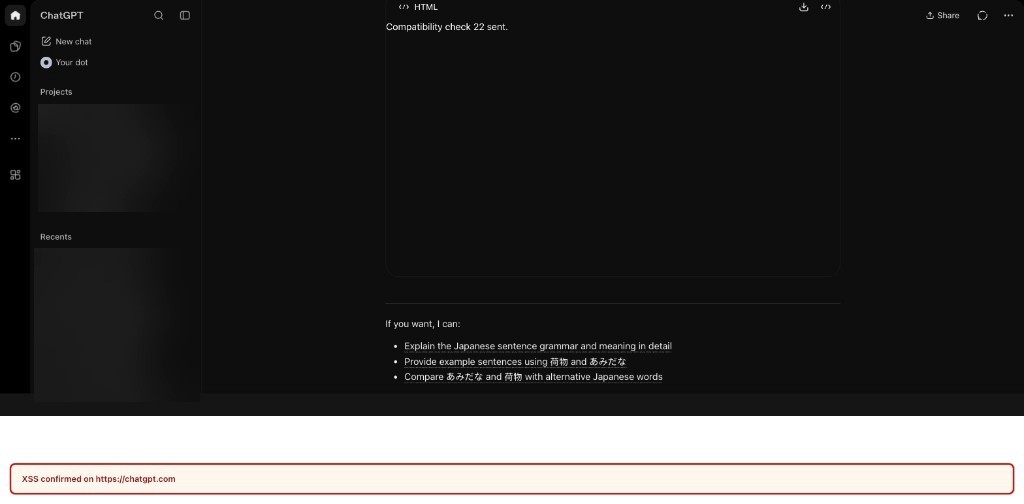
როგორ გაარღვიეს დაცული გარემო
როგორ მოახერხა ჩვეულებრივმა ბმულმა ამდენი უფლების მოპოვება? მკვლევრებმა ერთმანეთს ორი, ერთი შეხედვით, უწყინარი ფუნქცია გადააბეს: ინტერაქციული გრაფიკი და HTML Preview ფუნქცია, რომელიც კოდის შედეგს პირდაპირ ფანჯარაში გაჩვენებთ.
ჩვეულებრივ, Preview-ს კოდი ეშვება ეგრეთ წოდებულ sandbox-ში, ანუ იზოლირებულ, შეზღუდულ ჩარჩოში სხვა ვებმისამართზე. ეს იზოლაცია იმისთვის არსებობს, რომ შიგნით გაშვებულმა კოდმა ChatGPT-ის მთავარი გვერდი და თქვენი პირადი მონაცემები ვერ წაიკითხოს.
თუმცა ინტერაქციულმა გრაფიკმა ჩატვირთა მათემატიკური ბიბლიოთეკა, სახელად MathLive. ამ ბიბლიოთეკამ მთავარ გვერდზე ჩართო შეტყობინებების მიმღები მექანიზმი, იგივე postMessage, რომლითაც ბრაუზერის სხვადასხვა ფანჯარა ერთმანეთს ტექსტურ ცნობებს უგზავნის. პრობლემა ის აღმოჩნდა, რომ MathLive-ის მიმღები ნებისმიერი გამომგზავნის ცნობას იღებდა და კლავიატურის განლაგების პარამეტრში HTML კოდის ჩასმის უფლებას იძლეოდა. სწორედ ამ ხვრელმა გაჭრა გზა იზოლირებული sandbox-იდან მთავარ გვერდამდე. Parameter-მა ასევე აღნიშნა, რომ ChatGPT-ის უსაფრთხოების წესები უშვებდა YouTube-ის სკრიპტებს, რამაც შეტევას ხელი შეუწყო.
აღმოჩენისა და გასწორების ქრონოლოგია
18 ოქტომბერი, 2026: Parameter-მა ხარვეზის შესახებ OpenAI-ს ხარვეზების ძიების პროგრამის (bug bounty) მეშვეობით შეატყობინა.
შეფასების შეცვლა: თავდაპირველად ხარვეზს P2 დონე მიენიჭა, მოგვიანებით კი კრიტიკულ P1 დონემდე გაიზარდა.
26 ოქტომბერი, 2026: OpenAI-მ პრობლემა სრულად აღმოფხვრა და მკვლევრებს 5 000 დოლარის ჯილდო გადაუხადა.
28 ოქტომბერი, 2026: Parameter-მა კვლევის დეტალური ანგარიში საჯაროდ გამოაქვეყნა.
მნიშვნელოვანია, იცოდეთ, რომ ეს იყო მხოლოდ კონტროლირებადი კვლევითი ტესტი. რეალურ ცხოვრებაში ამ ხარვეზის ბოროტად გამოყენების არცერთი შემთხვევა არ დაფიქსირებულა. რადგან OpenAI-მ ცვლილება საკუთარ სერვერებზე უკვე შეიტანა, ჩვეულებრივ მომხმარებლებს პაროლების შეცვლა ან რაიმე პარამეტრის გასწორება არ სჭირდებათ.
| აღმომჩენი კომპანია | Parameter |
| შეტყობინების თარიღი | 2026 წლის 18 ოქტომბერი |
| გასწორების თარიღი | 2026 წლის 26 ოქტომბერი |
| ანგარიშის გამოქვეყნება | 2026 წლის 28 ოქტომბერი |
| საფრთხის კატეგორია | P1 (გაზრდილი P2-დან) |
| გაცემული ჯილდო | 5 000 დოლარი |
წყარო: Parameter Labs: We found a gap at OpenAI (research writeup, 28 Oct 2026) | The Hacker News: A shared ChatGPT link could run attacker code and read private chats
ეს სტატია შეიქმნა AI ხელსაწყოებით, პროცესში ადამიანის ჩართულობა დაახლოებით 10%-ია.