ჯერ უცნობია, ვინ დგას შეტევის უკან ან რომელი პროგრამა გამოიყენეს, ხოლო Apple-ის შეტყობინება მხოლოდ სავარაუდო სამიზნედ ქცევას ნიშნავს და არა ტელეფონის უკვე დადასტურებულ გატეხას.
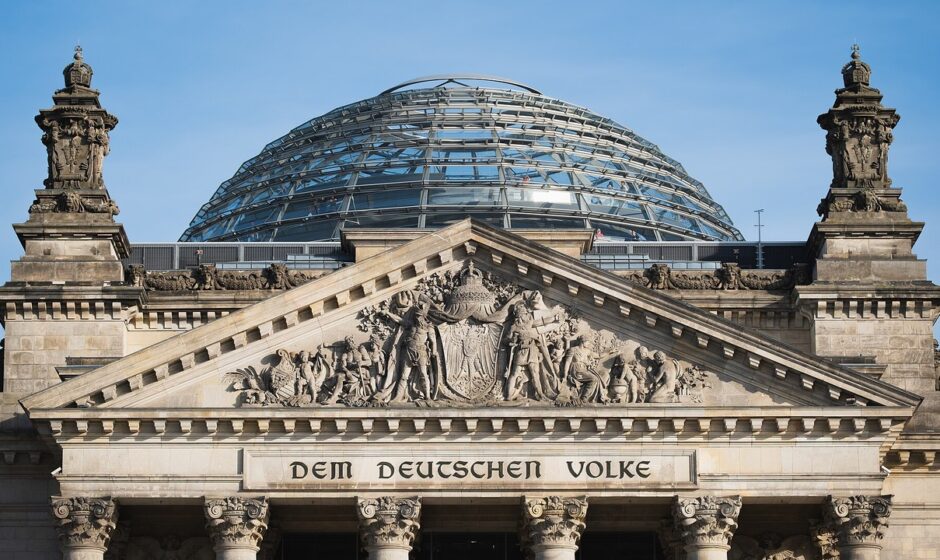
2026 წლის 29 ოქტომბრიდან Apple-მა მომხმარებლებს დაქირავებული ჯაშუშური პროგრამებით სავარაუდო თავდასხმის შესახებ საფრთხის შეტყობინებები გაუგზავნა. ადრესატებს შორის გერმანიის პარლამენტის, Bundestag-ის, წევრები და ქვეყნის სხვა ცნობილი საჯარო პირები აღმოჩნდნენ. ინფორმაცია ამის შესახებ გამოცემებმა, TechCrunch-მა და Financial Times-მა, გაავრცელეს. უკვე 30 ოქტომბრით დათარიღებულ წერილში კი გერმანიის ინფორმაციული უსაფრთხოების ფედერალურმა სამსახურმა, ანუ BSI-მ, გაფრთხილების მიმღებებს პირდაპირ მისწერა და საჯარო ინსტრუქციაც გამოაქვეყნა. სააგენტომ მათ მოუწოდა, იმოქმედონ იმ დაშვებით, რომ მათი iPhone-ები შესაძლოა, უკვე გატეხილი იყოს.
რას ნიშნავს დაქირავებული ჯაშუშური პროგრამა და რა მასშტაბისაა შეტევა
რას ნიშნავს ტერმინი „დაქირავებული ჯაშუშური პროგრამა“? ეს არის ძვირად ღირებული კომერციული სათვალთვალო ხელსაწყო, რომელსაც კერძო კომპანიები ქმნიან და, როგორც წესი, მთავრობები კონკრეტული ადამიანების მოსასმენად ან სათვალთვალოდ ყიდულობენ. ჩვეულებრივი ვირუსებისგან განსხვავებით, ასეთი პროგრამები მილიონობით ადამიანს არ ერჩის და მხოლოდ შერჩეულ სამიზნეებზე მუშაობს, იქნება ეს პოლიტიკოსი თუ ჟურნალისტი.
თუმცა, გერმანია ერთადერთი ქვეყანა არ ყოფილა, სადაც მომხმარებლებმა ეს შეტყობინება მიიღეს. ჟურნალისტ Radwan Mortada-ს მიერ ინტერნეტში გავრცელებული შეტყობინების ტექსტის მიხედვით, Apple-ის გაფრთხილებების ეს ტალღა მსოფლიოს 99 ქვეყანაში დაიგზავნა. ეს ნიშნავს, რომ კამპანია გლობალური მასშტაბის იყო, თუმცა გერმანელი კანონმდებლების შემთხვევამ განსაკუთრებული პოლიტიკური სიმწვავე შეიძინა.
გერმანიის ხელისუფლება ფაქტს სერიოზულად აღიქვამს. მთავრობის სპიკერმა, Stefan Kornelius-მა, განაცხადა, რომ მთავრობა „ინციდენტსა და გაფრთხილებას ძალიან სერიოზულად ეკიდება“. მან არ დააკონკრეტა, იყო თუ არა სამიზნეებს შორის თავად გერმანიის კანცლერი Friedrich Merz-ი. ამ ეტაპზე სრულიად უცნობია, რომელი ქვეყანა ან დაჯგუფება დგას შეტევების უკან და კონკრეტულად რომელი მწარმოებლის ჯაშუშური პროგრამა გამოიყენეს თავდამსხმელებმა. Apple-ის სისტემა მომხმარებლებს მაშინ აფრთხილებს, როდესაც სამიზნედ ამოღების მაღალ ალბათობას ხედავს, თუმცა ეს ავტომატურად არ ადასტურებს, რომ ტელეფონში შეღწევა წარმატებით დასრულდა.
როგორ უნდა დაიცვათ თავი BSI-ს ინსტრუქციით
გერმანიის კიბერუსაფრთხოების სააგენტო BSI-მ დაზარალებულებს სამი მთავარი ნაბიჯის გადადგმა ურჩია. პირველ რიგში, თუ მსგავს საფრთხეს ხედავთ, ტელეფონზე დაუყოვნებლივ უნდა დააყენოთ სისტემის ყველა განახლება, რადგან განახლებები სწორედ იმ ღია ხვრელებს კეტავს, საიდანაც ჯაშუშური პროგრამები სმარტფონში აღწევს.
მეორე მნიშვნელოვანი ნაბიჯი iPhone-ზე Lockdown Mode-ის ჩართვაა. ეს არის დამატებითი დაცვის საგანგებო რეჟიმი iPhone-ში, რომელიც ზღუდავს სმარტფონის იმ ფუნქციებს, რომლებსაც თავდამსხმელები ტელეფონში შესაღწევად იყენებენ. მაგალითად, ის ბლოკავს შეტყობინებებში გამოგზავნილ უცხო ფაილებს, რთულ ვებტექნოლოგიებსა და უცნობი ნომრებიდან შემოსულ ვიდეოზარებს.
ხოლო იმ შემთხვევაში, თუ თქვენ მიმართ რისკი განსაკუთრებით მაღალია, BSI-ს რეკომენდაცია ბევრად მკაცრია. სააგენტო Bundestag-ის წევრებსა და სხვა სამიზნეებს ურჩევს, საერთოდ გამოცვალონ თავიანთი მოწყობილობა და შეცვალონ ტელეფონის ნომერიც. დაქირავებული ჯაშუშური პროგრამები ხშირად ისე ღრმად ჯდება სისტემაში, რომ ჩვეულებრივი გადატვირთვა მათ ვერ შლის, ამიტომ მაღალი თანამდებობის პირებისთვის ახალი აპარატის აღება ყველაზე საიმედო გამოსავალია.
წყარო: BSI: Apple warns of mercenary spyware attacks (German Federal Office for Information Security) | TechCrunch: Germany says lawmakers iPhones may have been hacked with spyware (2 Nov 2026) | 9to5Mac: Apple recently notified users in 99 countries of potential mercenary spyware attacks (2 Nov 2026)
ეს სტატია შეიქმნა AI ხელსაწყოებით, პროცესში ადამიანის ჩართულობა დაახლოებით 10%-ია.