თავდასხმა მინიმუმ შვიდ ევროპულ ქვეყანას შეეხო, თუმცა დამნაშავეების ვინაობა და შეღწევის ზუსტი გზა ჯერ დადგენილი არ არის.
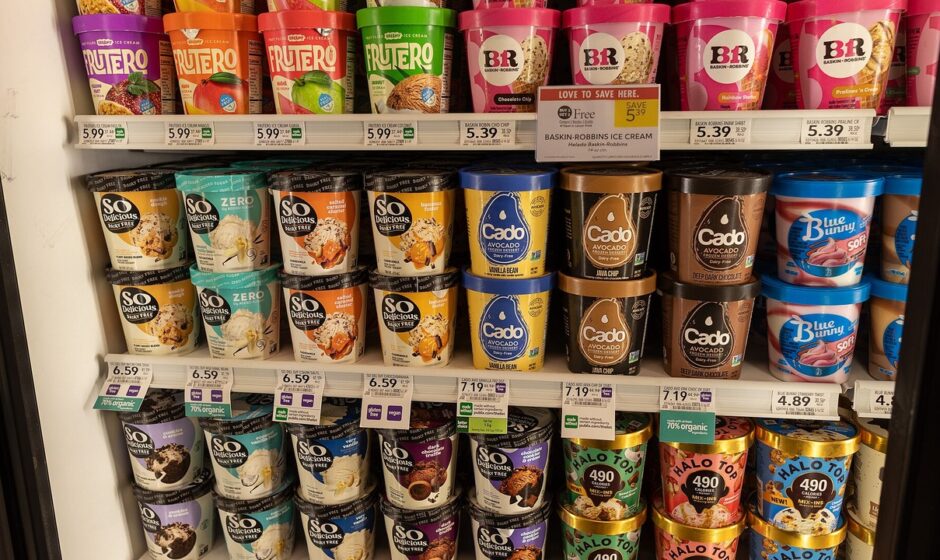
უცნობმა ჰაკერებმა 1 და 2 ნოემბრის უქმეებზე მინიმუმ შვიდ ევროპულ ქვეყანაში სუპერმარკეტების ინტერნეტზე მიერთებული სამაცივრე სისტემები გატეხეს, საყინულეები გააცხელეს და მაღაზიები აიძულეს, გაფუჭებული საკვები გადაეყარათ. ამის შესახებ ინფორმაციას BBC, Reuters და BleepingComputer ავრცელებენ. თავდამსხმელებმა მაცივრების მართვის სისტემებში პარამეტრები დისტანციურად შეცვალეს და დანადგარები გალღობის რეჟიმზე გადაიყვანეს. BleepingComputer-ისა და Interesting Engineering-ის ცნობით, ზოგიერთ საყინულეში ტემპერატურა 50 გრადუს ცელსიუსამდე ავიდა.
რომელი ქსელები დაზარალდა ევროპაში
ყველაზე მეტი შემთხვევა ბელგიასა და ლუქსემბურგში დაფიქსირდა, სადაც პრობლემა Delhaize-ის დაახლოებით 40 მაღაზიას შეექმნა. ბელგიაში ასევე დაზარალდა Carrefour-ის 15 ფილიალი ქვეყანაში არსებული დაახლოებით 700 მაღაზიიდან და Colruyt-ის ჯგუფში შემავალი Spar-ის 5 სუპერმარკეტი. ირლანდიაში მწყობრიდან გამოვიდა Musgrave-ის ჯგუფის SuperValu-ს 13 მაღაზია, ხოლო შვედეთში შეტევა შეეხო ICA-ს ქსელსა და Coop-ის 800-ზე მეტი მაღაზიიდან 7 ფილიალს.
სიაში მოხვდა ბელგიის ქალაქ მონსში მდებარე Ikea-ს მაღაზიაც. ნიდერლანდური მაუწყებელი NOS იუწყება, რომ ქვეყანაში დაზარალდა მინიმუმ 17 კომპანია, რომლებიც Danfoss-ის აპარატურას იყენებენ. მსგავსი პრობლემები დაფიქსირდა ესტონეთში Selver-ის სუპერმარკეტებსა და ფინეთში Kesko-ს კუთვნილ K მაღაზიებში. ზარალი საკმაოდ დიდია. მაგალითად, ბელგიის დასახლება ჰუილარტში მდებარე Delhaize-ის მხოლოდ ერთმა ფილიალმა საკუთარი დანაკარგი დაახლოებით 100 000 ევროდ შეაფასა. კომპანიების განცხადებების მიხედვით, დაზარალებული მაღაზიების საერთო რაოდენობა შეიძლება კიდევ შეიცვალოს.
რატომ გახდა სამაცივრე სისტემები სამიზნე
როგორ ახერხებენ ჰაკერები მაღაზიის მაცივრების გათიშვას? თანამედროვე სუპერმარკეტების სამაცივრე სისტემების უმეტესობა დისტანციურად, ინტერნეტის საშუალებით იმართება, რათა ტექნიკოსებმა ტემპერატურა ოფისიდანვე აკონტროლონ. როდესაც ასეთი დისტანციური წვდომა სუსტად არის დაცული, უცხო პირებს სისტემაში შესვლა და ტემპერატურის შეცვლა შეუძლიათ.
ბელგიური სამაცივრე კომპანია Sabcobel-ის აღმასრულებელმა დირექტორმა, სტეფან მოლანსმა განმარტა, რომ თავდამსხმელებმა ზუსტად ის სუსტი წერტილი გამოიყენეს, რომელიც ოქტომბერში საფრანგეთში მომხდარი შეტევისას ფიქსირდებოდა. მისივე თქმით, პრობლემის რეალურად მოსაგვარებლად აპარატურის ფიზიკური გადაკეთებაა საჭირო და მხოლოდ პროგრამული განახლება საკმარისი არ არის. მსგავსი შემთხვევა ოქტომბრის დასაწყისშიც მოხდა, ხოლო 13 ოქტომბერს TechCrush უკვე წერდა Danfoss-ის სისტემებთან დაკავშირებულ კიბერშეტევაზე.
ამ დრომდე მომხდარზე პასუხისმგებლობა არცერთ ჰაკერულ ჯგუფს არ აუღია. ბელგიის, შვედეთისა და დიდი ბრიტანეთის კიბერუსაფრთხოების ეროვნულმა სააგენტოებმა, მათ შორის ბრიტანულმა NCSC-მ, განაცხადეს, რომ ვითარებას აკვირდებიან.
| თარიღი | 2026 წლის 1-2 ნოემბერი |
| ქვეყნების რაოდენობა | მინიმუმ 7 ევროპული ქვეყანა |
| მაქსიმალური ტემპერატურა | 50 გრადუსი ცელსიუსი |
| დაზარალებული ქსელები ბელგიასა და ლუქსემბურგში | Delhaize (დაახლოებით 40), Carrefour (15 ფილიალი 700-დან), Spar (5) |
| დაზარალებული ქსელები ირლანდიასა და შვედეთში | SuperValu (13), Coop (7 ფილიალი 800-ზე მეტიდან), ICA |
| დაზარალებული კომპანიები ნიდერლანდებში | მინიმუმ 17 კომპანია |
| ერთი მაღაზიის ზარალი (ჰუილარტი, ბელგია) | დაახლოებით 100 000 ევრო |
წყარო: BBC: Shop freezers in seven European countries hit by cyber-attack (2 Nov 2026) | BleepingComputer: Hackers disrupt refrigeration systems at European supermarkets (2 Nov 2026) | The Guardian: Who is hacking Europe’s supermarket fridges and freezers, and why? (2 Nov 2026) | Interesting Engineering: Supermarket refrigerators cyberattack (2 Nov 2026)
ეს სტატია შეიქმნა AI ხელსაწყოებით, პროცესში ადამიანის ჩართულობა დაახლოებით 10%-ია.